2026.11.03
全球最大交易所遭竊63億!從幣安事件看DevOps與憑證管控盲點
test

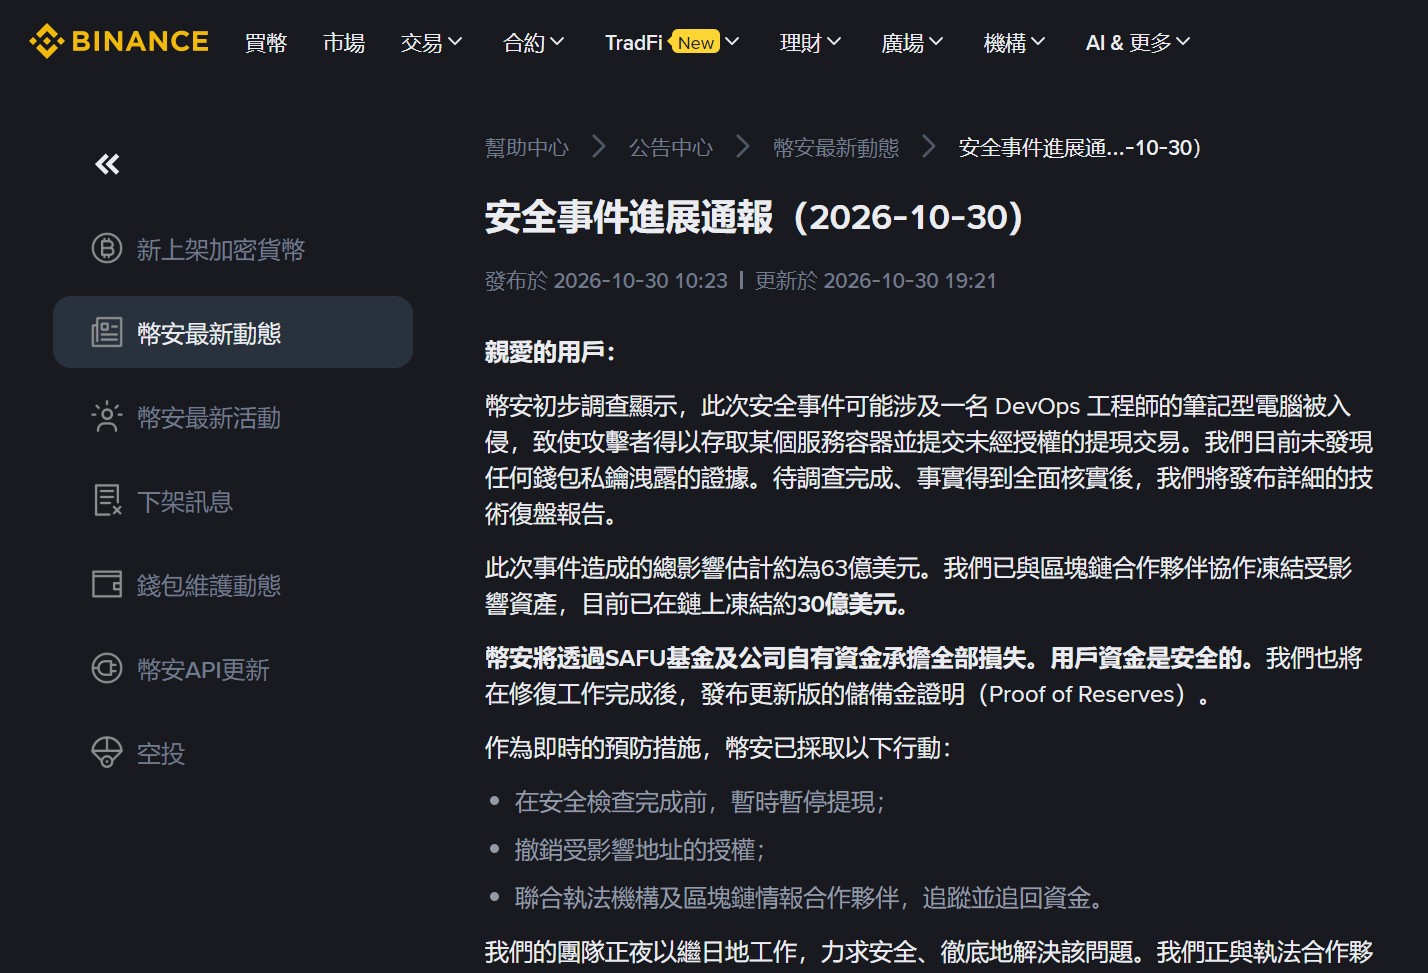
2026 年 10 月 29 日晚間,全球最大加密貨幣交易平台 Binance(幣安)遭遇了區塊鏈歷史上規模最大的非授權資產轉移事件,短短約 20 分鐘內,攻擊者從包括以太坊(Ethereum)、比特幣(Bitcoin)、TRON 等 10 個區塊鏈網絡中,迅速搬走高達 63.6 億美元等值的數位資產,其中光是以太坊單一鏈上的損失金額就達到 38 億美元,打破了 2025 年 Bybit 交易所 15 億美元的遭竊紀錄。


這起跨鏈資產竊案迅速在金融市場引發連鎖震盪,比特幣價格在當日隨即下挫 5%,跌破 8 萬美元大關;相關產業概念股亦難以倖免,美國持牌交易所 Coinbase 與網路券商 Robinhood 盤中股價皆遭遇明顯賣壓重挫。事件發生後,穩定幣發行商 Tether 與 Circle 緊急介入並凍結了約 30 億美元的資產;幣安隨後宣布動用投資人保護基金(SAFU)與公司資本儲備吸收近 60 億美元財務損失,並於 11 月 1 日重啟提款服務,短短數小時內即承擔超過 46 億美元的擠兌提領壓力。


針對幕後黑手,美國聯邦調查局(FBI)與多個跨國執法機關研判,此案為北韓駭客組織 TraderTraitor(隸屬於 Lazarus 集團)所策劃;而在 2026 年 11 月 3 日 (今日),北韓勞動黨中央委員會副部長金與正透過朝中社(KCNA)發表正式聲明,嚴正否認北韓涉及幣安與先前的 Bybit 竊案,並指控美國利用此事件進行政治抹黑。儘管地緣政治爭端與司法調查仍在持續,幣安執行長 Richard Teng 與初期鑑識調查均指出,此次攻擊的突破點並非核心密碼演算法遭到攻破,私鑰亦未外洩,而是源自一名內部工程師的工作筆記型電腦遭滲透,攻擊者藉由該端點作為跳板,深入後端容器環境並發布惡意交易指令,用生活中的情境來比喻,金庫本體與鑰匙雖然沒被搶走,但負責控制保全巡邏排程與運鈔車自動進出系統的維運人員電腦遭人遠端操控,攻擊者便得以假借合法的調度身分,指派系統自動將資金搬離現場。


這起重大事故明確揭示了,當企業的核心業務高度依賴自動化排程與雲端流程時,只要平時維護系統的工程師電腦與內部伺服器之間存在過度寬鬆的信任通道,單一端點的失守便會沿著自動化管線迅速擴散,進而引發深層的架構治理問題。
靜態金鑰蔓延與缺乏動態特權控管

根據鏈上情資業者 TRM Labs 與資安鑑識單位的分析,攻擊者在正式發動攻擊前至少進行了 36 小時的預先佈局,利用多簽授權機制(EIP-7702)與預先簽署的指令,將熱錢包轉化為受其控制的自動洗劫腳本。從技術架構來看,此事件精準擊中了雲端與容器化環境在「存取控制」與「權限邊界」上的兩大結構性盲點:


第一是「維運端點與核心服務間的長期連線信任」
在一般的 DevOps(開發維運)工作環境中,工程師因頻繁需要連線至伺服器或容器叢集部署程式碼,電腦端往往常態儲存著長期有效的 SSH 金鑰、登入憑證或連線通行證。這就像公司配發給維運人員一張「24 小時隨時都能自由進出核心主機、且永遠不必歸還的大門通行卡」,並且長年放置於工程師的公事包中。一旦工程師的工作終端遭到釣魚攻擊或植入木馬,潛伏的攻擊者便能直接挪用這張通行卡,繞過外圍網路防護,將該電腦當作連往核心簽章伺服器的跳板。


第二是「常駐特權(Standing Privileges)與缺乏即時驗證機制」
現代基礎設施往往預先給予維運帳號或機器身分(Non-Human Identities,如系統排程、容器間呼叫的 API 等非人身分)全天候生效的高級管理權限。也就是說,系統把權限當作「永久職缺」發放,而非「有特定任務才臨時授權」。當攻擊者在後端容器內調用簽章機制時,系統只辨識該指令帶有合法的管理員身分標籤,卻無法在操作當下即時判斷「這個時間點一口氣把 10 條鏈的熱錢包全數進行批次排程轉移是否合乎常理」,導致本該提升維運效率的自動化管線,反倒淪為攻擊者在 20 分鐘內搬空大量資產的自動化工具。


這種只要突破單一工程師電腦、就能沿著常態授權在內部系統橫向擴散的架構,

test

SSH PrivX 構建無靜態金鑰的即時存取架構

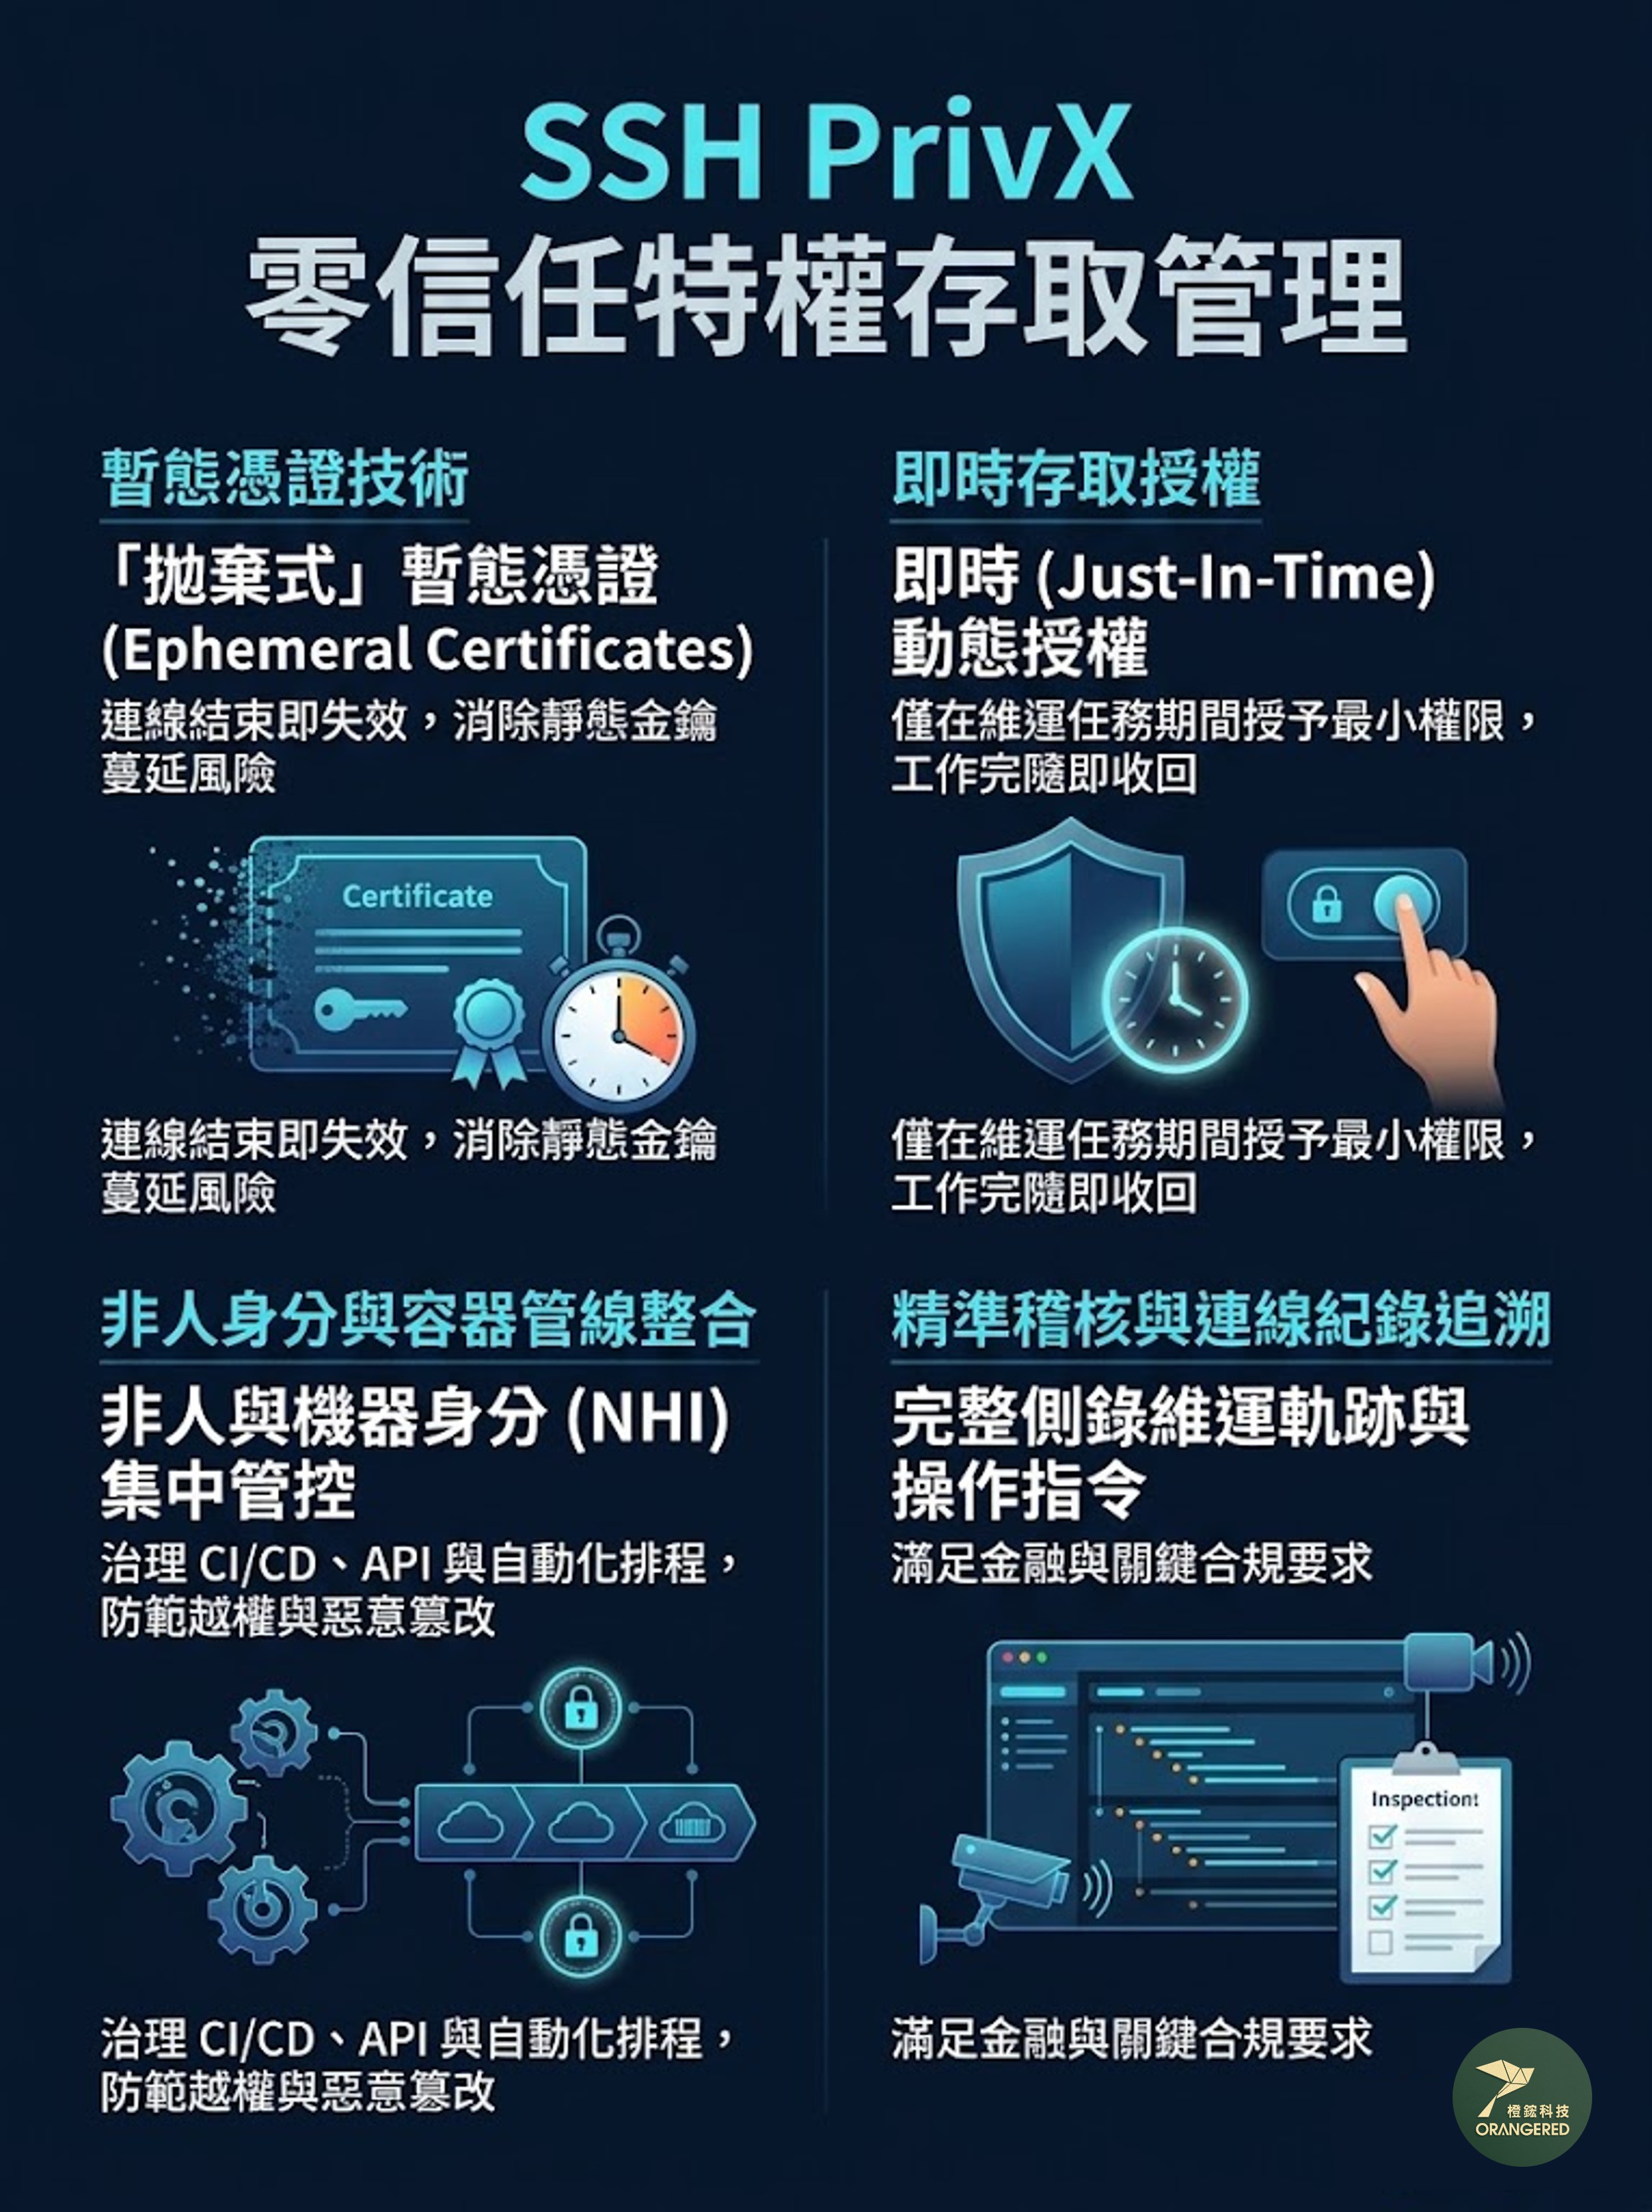
為了解決長期金鑰暴露與權限濫用的問題,維運管道必須落實零信任(Zero Trust)架構中「永不信任、始終驗證」的原則,橙鋐科技代理的芬蘭資安大廠 SSH Communications Security 針對現代混合雲、容器以及 DevOps 維運場景,推出了特權存取管理方案 SSH PrivX,核心思維就是打破對永久通行證的依賴,徹底將「身分驗證」與「實體金鑰」分開處理:

🔒暫態憑證技術(Ephemeral Certificates):

傳統模式下,伺服器與工程師電腦都要留存成對的私鑰與公鑰;PrivX 則採用「拋棄式臨時通行證」的概念。當工程師需要連線至伺服器或容器排查問題時,先透過企業身分目錄(如 AD、Entra ID 或 Okta)確認本人身分,通過後系統才會即時簽發一張僅在當次連線期間有效的短效憑證。連線只要一中斷,該憑證便立即失效自動銷毀。這意味著工程師電腦和伺服器內部平時都不留存任何靜態金鑰,即便工程師筆電不幸遭駭,攻擊者在電腦內也找不到任何可以拿來登入後台的鑰匙。


🔒即時存取授權(Just-in-Time Access):

落實最小權限原則(Principle of Least Privilege),不給予維運人員或服務帳號「全天候待命」的高級管理權限。只有在接到工單或需要執行具體維護時,系統才臨時配發該次作業所需的最低權限,工作完成便立即收回,大幅限縮外部威脅在內部橫向移動(Lateral Movement)的空間。


🔒非人身分(NHI)與容器管線整合:

DevOps 常見的 CI/CD 自動化建置、微服務與 API 排程,也能全面納入治理。PrivX 能控管機器與機器之間的連線邊界,確保自動化腳本不能隨意越權呼叫高風險系統,避免排程服務被惡意竄改為攻擊工具。


🔒精準稽核與連線紀錄追溯:

PrivX 提供側錄與稽核日誌功能,將每次遠端登入與管理指令具名列管,清楚掌握「誰在什麼時間、做了什麼操作」,同時滿足金融與關鍵基礎設施對於特權軌跡追蹤的合規標準。


透過這套架構,企業能在維持自動化維運效率的同時,抽乾所有散落在端點與伺服器內的靜態憑證,讓維運通道不再是攻擊者輕易利用的跳板;而要將這套先進的零信任管理機制平順地融入現有系統,則需要兼具在地經驗與技術能量的專業夥伴協助評估與落地。

橙鋐科技提供專業架構評估與技術支援

面臨威脅手法日益轉向鎖定維運流程與身分授權破口,企業不能只仰賴被動的周邊防禦,更需要主動檢視特權存取的防禦縱深,作為 SSH Communications Security 在台灣的專業代理商,橙鋐科技深刻理解在地企業在多雲環境與自動化維運流程中所面臨的合規與資安管理挑戰,致力於協助客戶從源頭收斂存取風險。


橙鋐科技顧問團隊提供完整的技術導入諮詢,包含企業內部特權帳號盤點、混合雲與容器存取架構評估、PoC 規劃到在地原廠技術支援。若貴單位正評估強化 DevOps 維運安全、汰換內部散落的靜態 SSH 金鑰,或希望了解如何導入無常駐憑證的動態特權存取架構,歡迎與橙鋐科技聯繫,攜手為關鍵數位資產建立穩健的資安防禦基礎!