
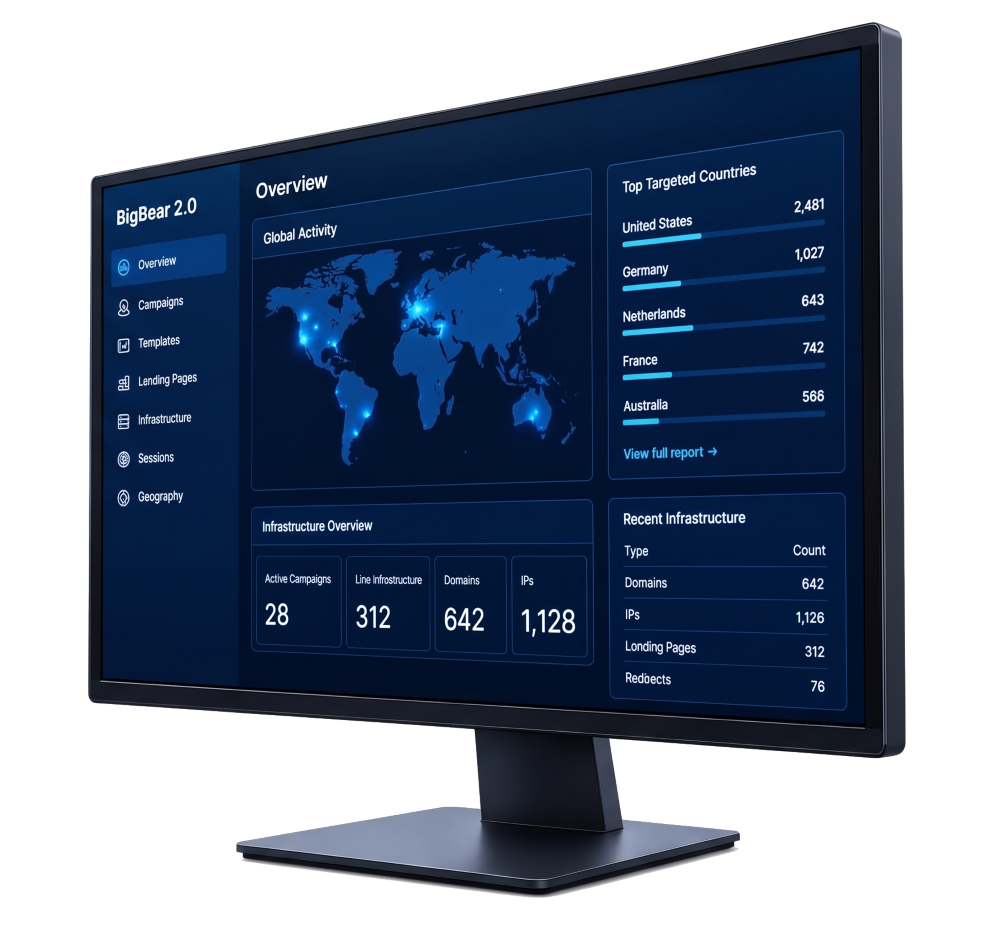
資安威脅情資機構 9 月揭露名為「BigBear 2.0」的網路釣魚即服務(Phishing-as-a-Service, PhaaS)運作全貌,這是一種由駭客集團打包販售、讓攻擊發動門檻大幅降低的訂閱制釣魚平台,且高度鎖定企業最仰賴的 Microsoft 365 辦公環境做為攻擊目標;調查團隊於其後台控制面板中,掌握逾 5,100 筆帳密紀錄、4,148 組工作階段 Cookie(Session Cookies),受害範圍涵蓋全球逾 460 個組織。
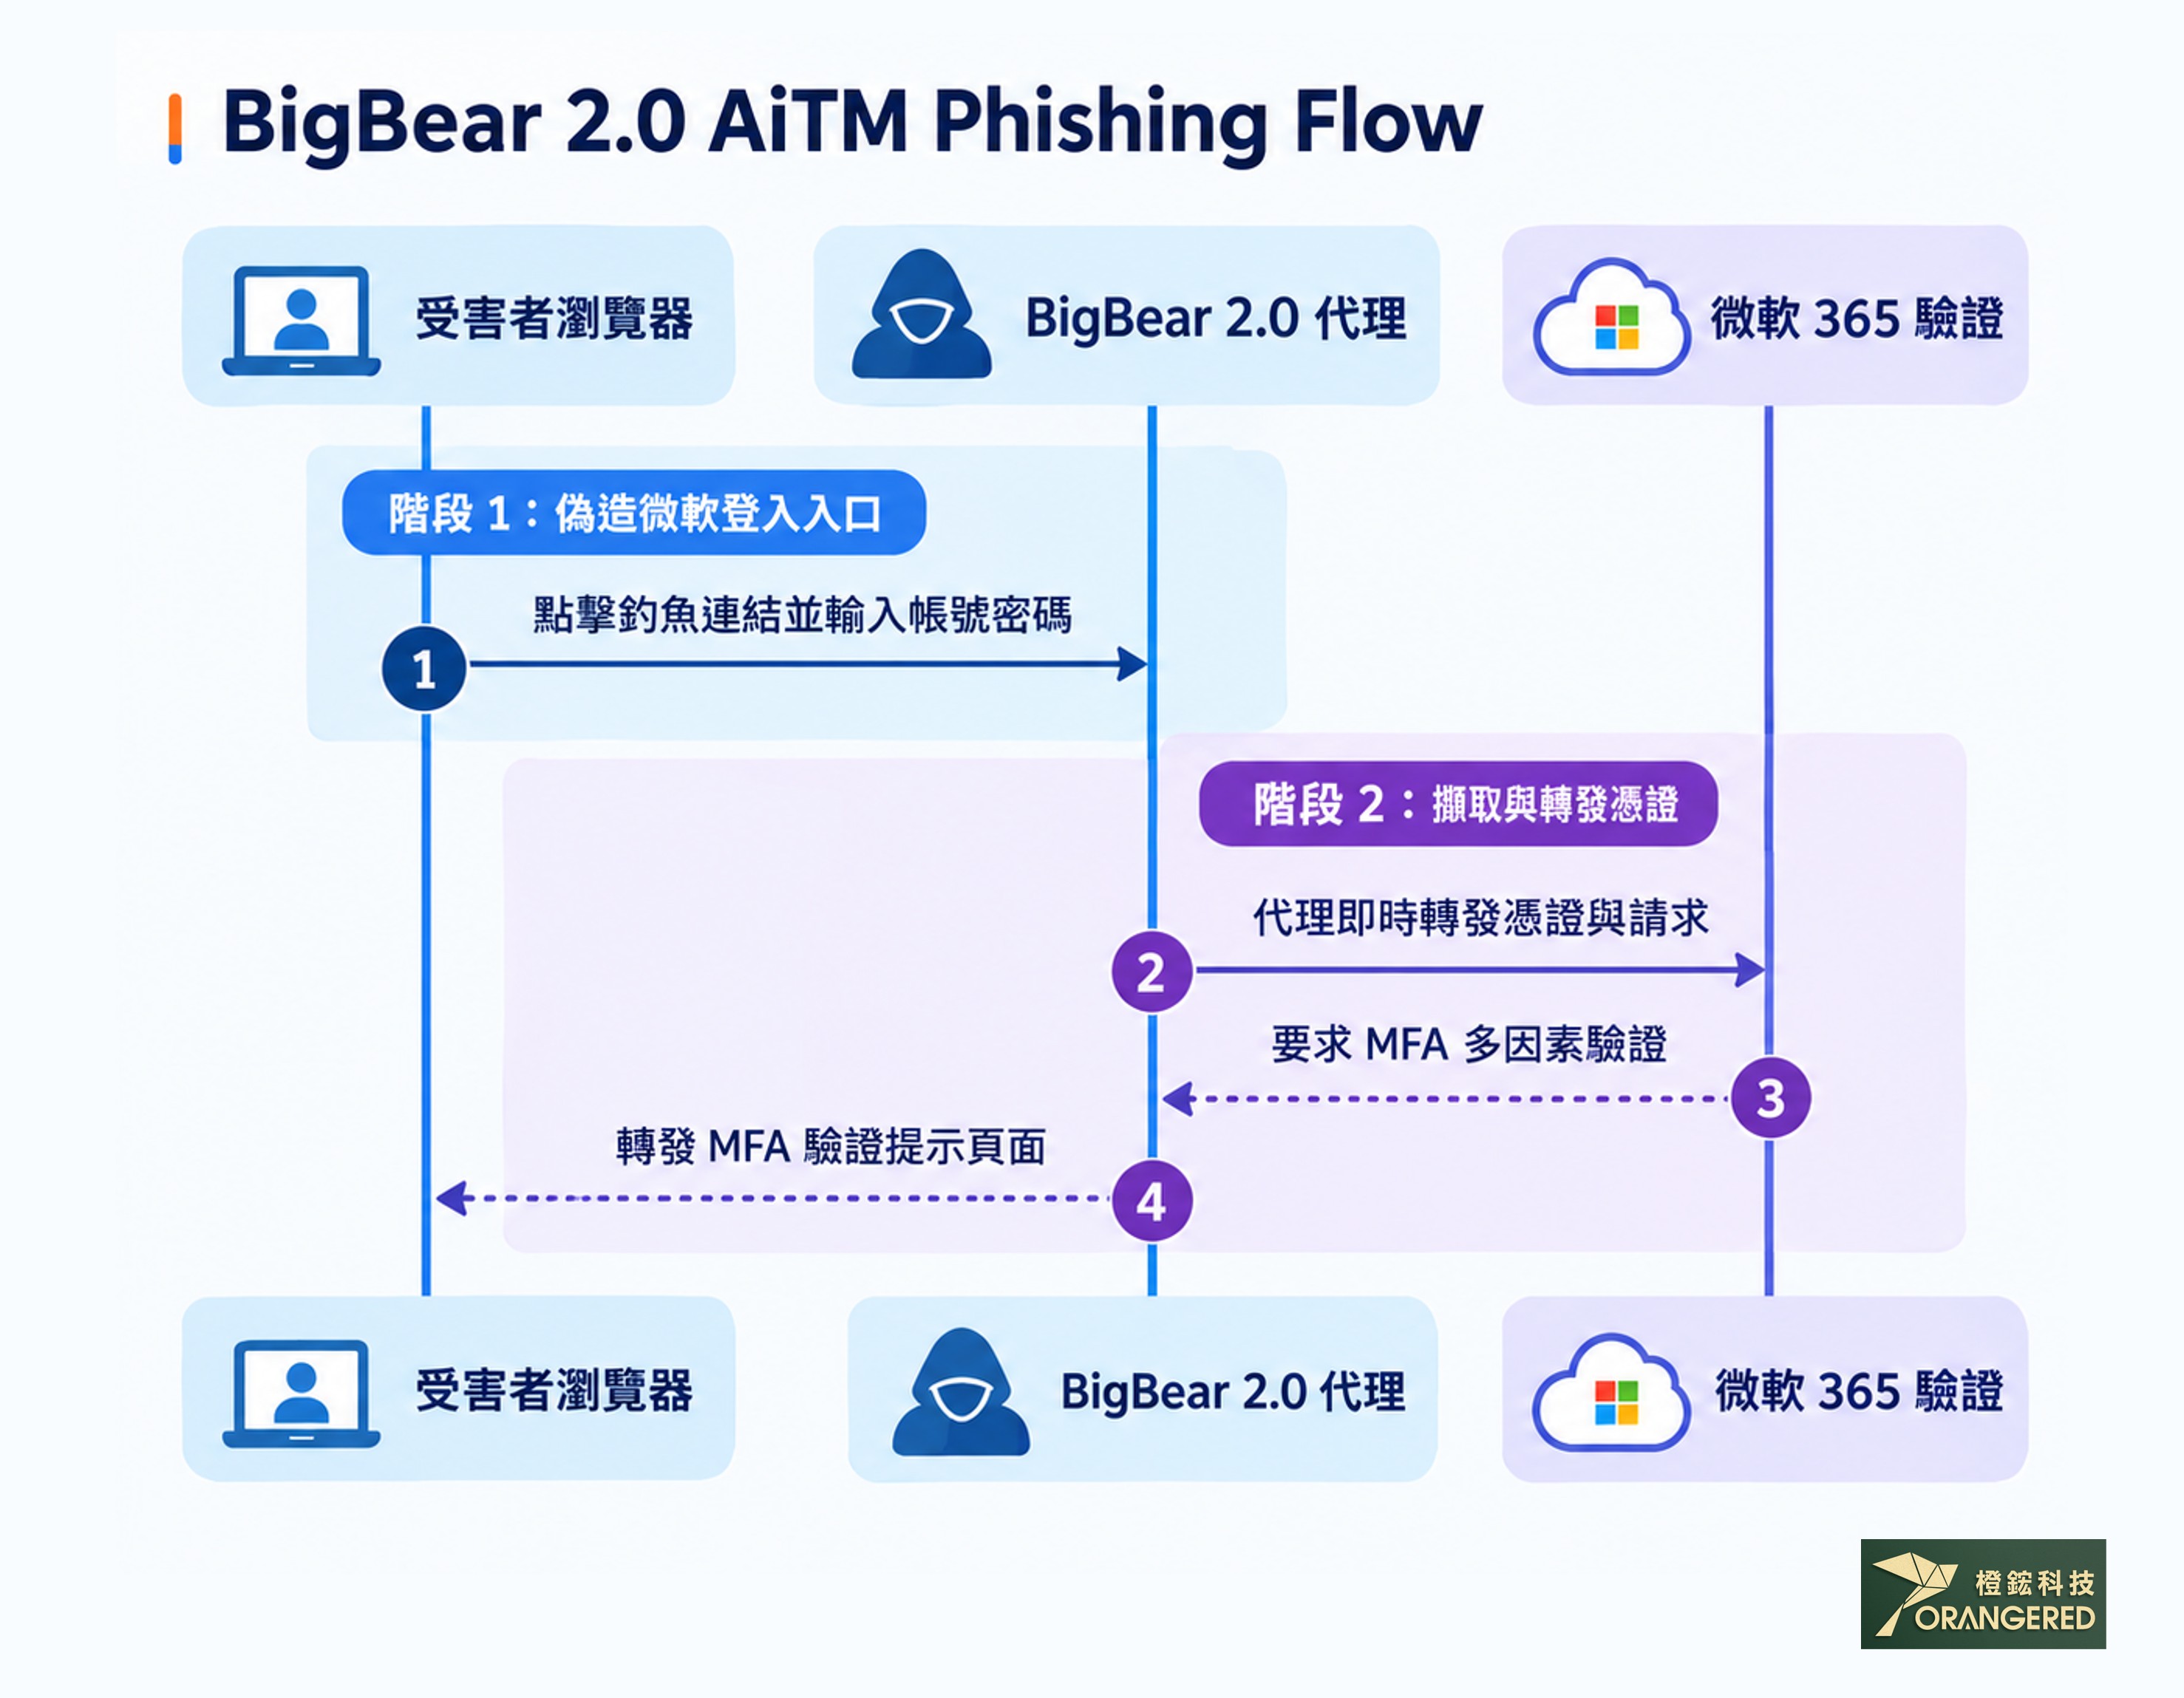
值得關注的是,紀錄中包含 474 筆「已成功完成多因素驗證(Multi-Factor Authentication, MFA)」的登入紀錄,多數企業為了防止 Microsoft 365 帳號遭竊,會要求員工在輸入密碼後,必須透過手機 App(如 Microsoft Authenticator)推播確認身分,也就是大家熟悉的 MFA 雙重驗證機制,BigBear 2.0 並不是「破解了 Microsoft 的 MFA」而是採用了基於 Evilginx2 架構的中間人對抗攻擊(Adversary-in-the-Middle, AiTM),將攻擊者控制的反向代理伺服器(Reverse Proxy)置於使用者與 Microsoft 正常驗證服務之間,攻擊者透過釣魚郵件或惡意連結誘導使用者進入仿冒登入流程,再即時轉送使用者與 Microsoft 之間的驗證請求,使整個登入過程看起來仍與正常登入高度相似。
當員工輸入帳密後,反向代理會將驗證流程轉送至 Microsoft,Microsoft 隨後要求使用者完成 MFA,員工完成驗證後,Microsoft 建立已驗證的工作階段,而攻擊者控制的代理伺服器便可在這個過程中攔截並取得代表已驗證狀態的 Session Cookie。
整個登入與微軟 MFA 的驗證歷程是合規執行的,員工甚至能在畫面上看到信箱正常開啟,但其實攻擊者已在背後截收了微軟核發給瀏覽器的 Cookie—「已驗證工作階段憑證(Authenticated Session Cookie)」,這意味著傳統以身分驗證(Authentication)為終點的資安邊界已產生位移—MFA 確實在微軟登入當下阻擋了傳統暴力破解,但攻擊焦點早已轉向驗證完成後的瀏覽器工作階段(Browser Session),以此取得存取組織機密資料的合法途徑。