2026.11.13
漏洞潛伏近一個月?拆解 Citrix 閘道器零時差攻擊手法,看駭客如何把惡意流量藏進正常連線
test

2026 年 9 月底至 10 月初,Citrix 針對旗下廣泛使用的網路閘道器 NetScaler ADC 與 NetScaler Gateway 接連修補了多項已遭實際利用的重大漏洞,包含 CVE-2026-88771、CVE-2026-88772 與 CVE-2026-88779,揭示駭客不再只依賴單一漏洞,而是將多個漏洞串連成一套精密的自動化入侵鏈。

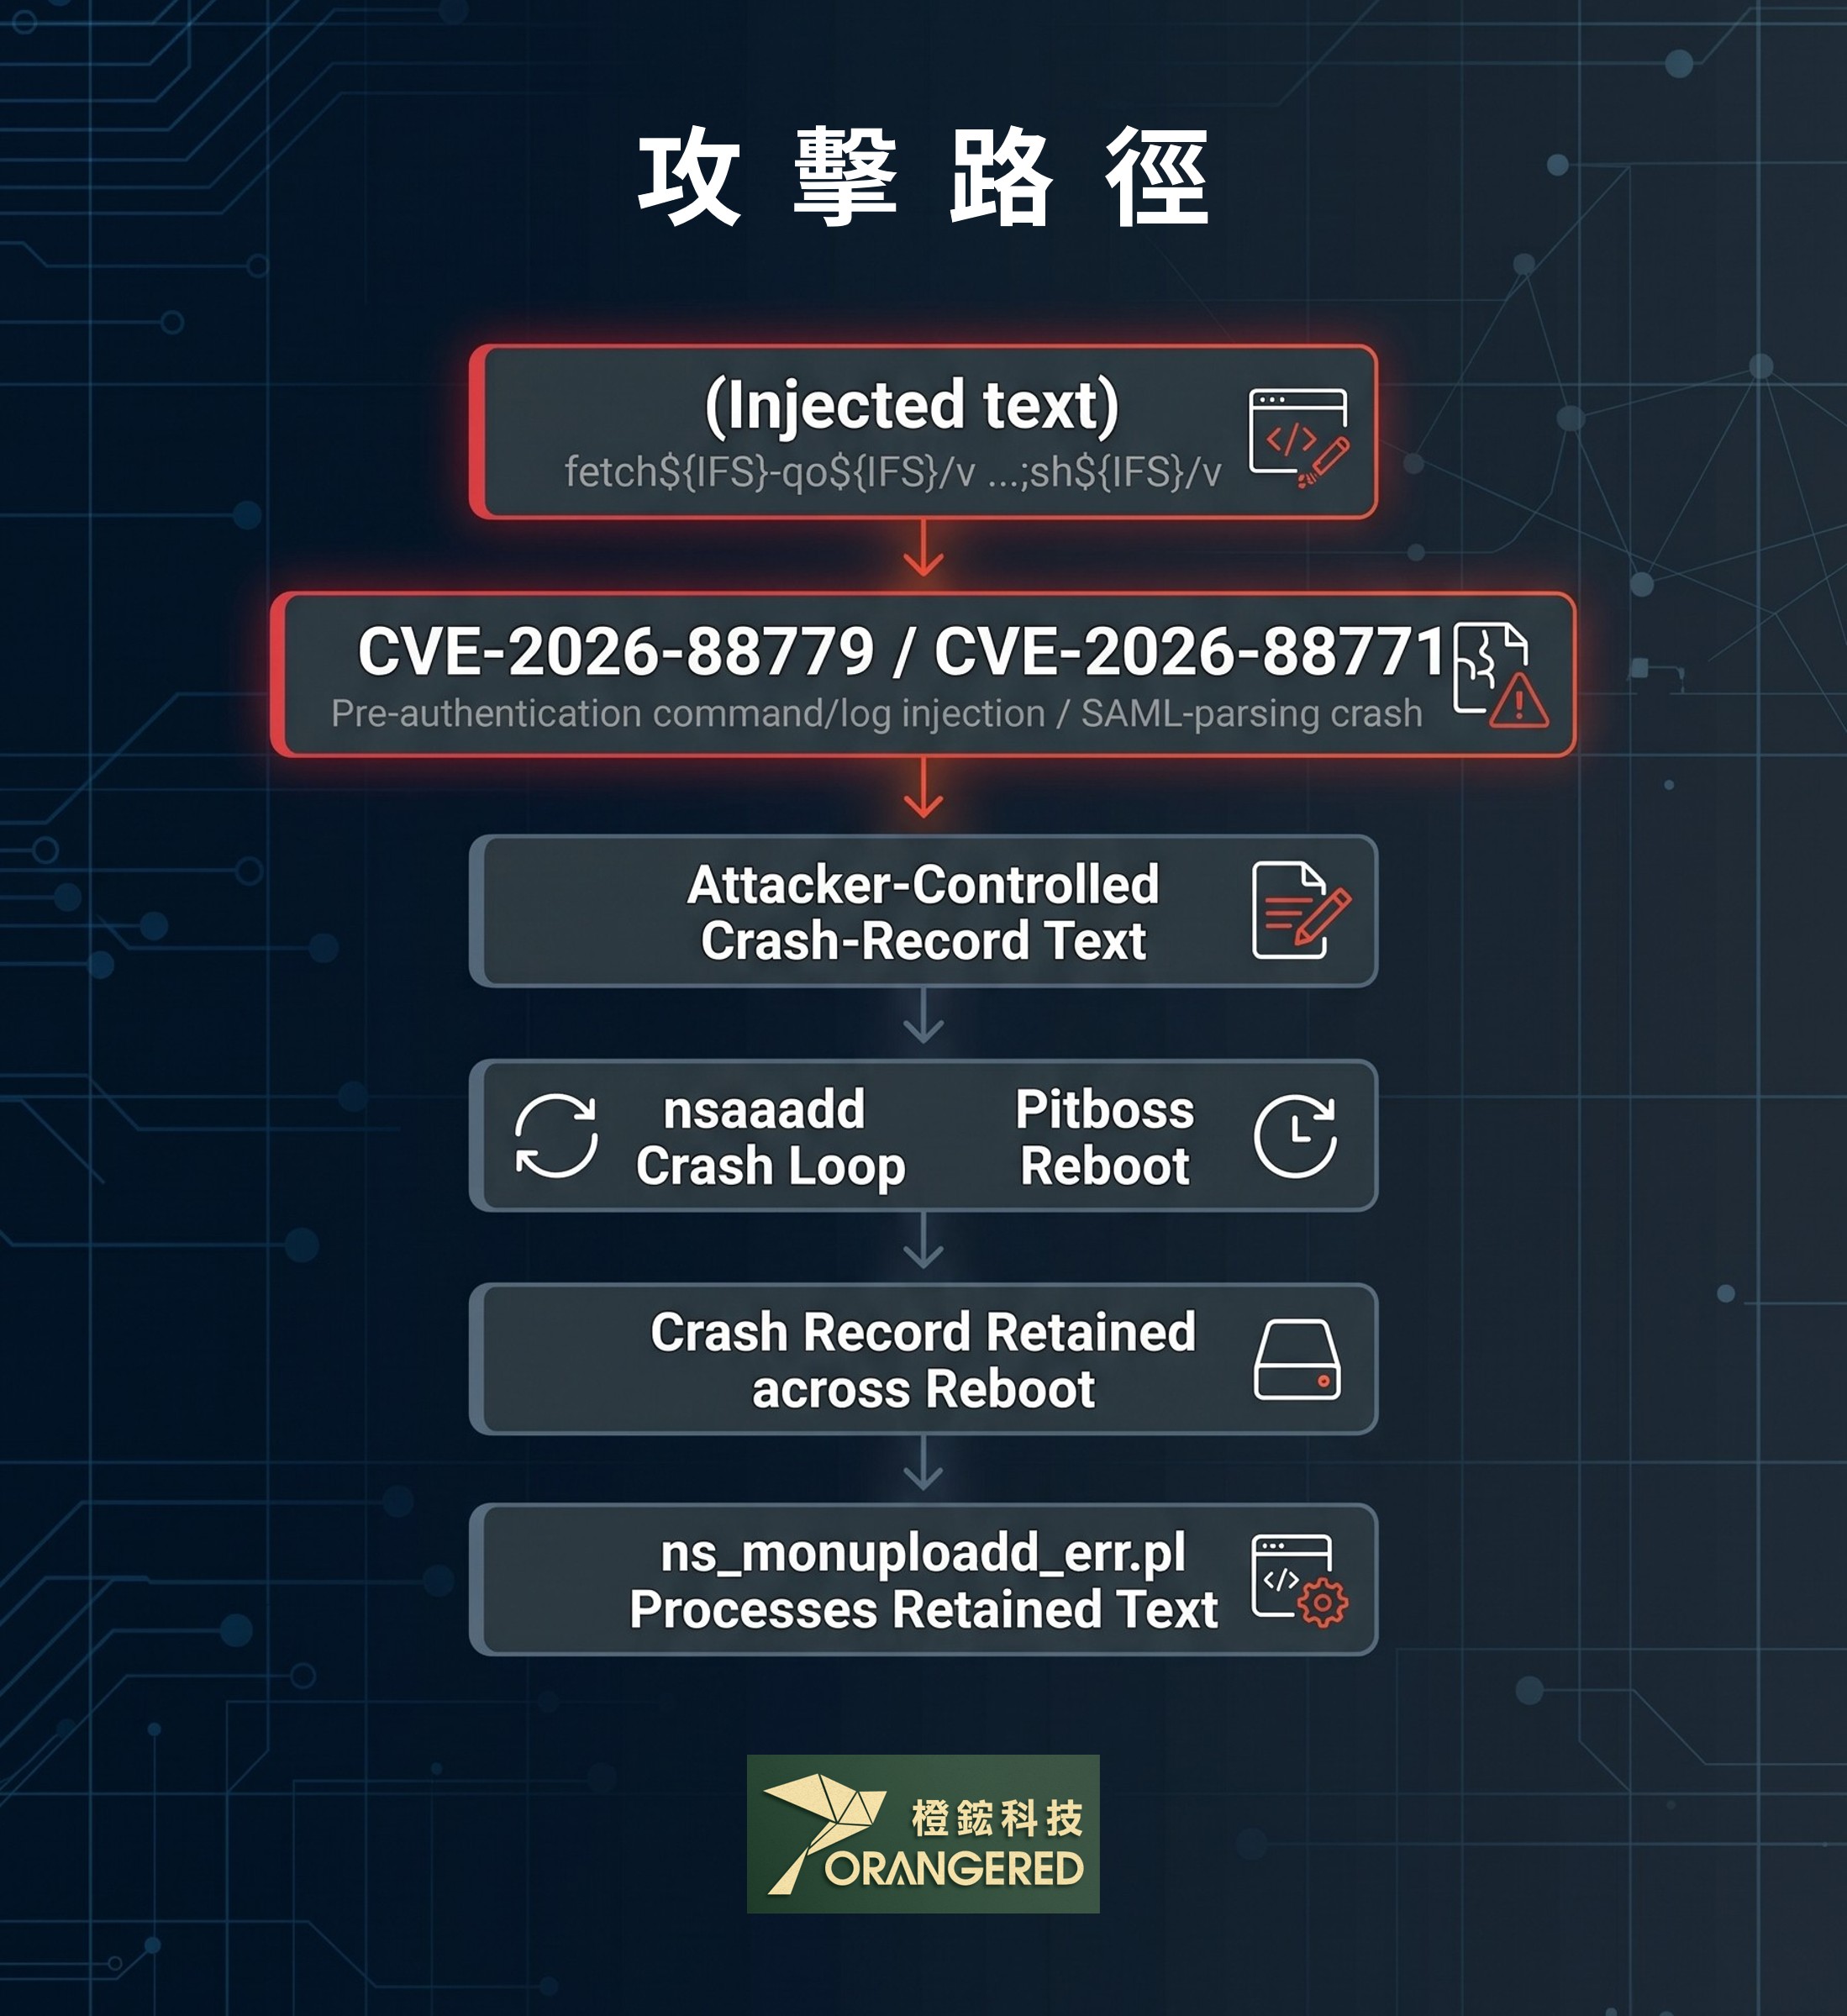
攻擊者鎖定企業廣泛使用的 Citrix NetScaler ADC 與 NetScaler Gateway 閘道器,在官方尚未發布修補程式前便發動滲透,活動軌跡甚至可追溯至 9 月初,這起事件之所以引起資安圈高度關注,在於駭客展現了極高的隱蔽手法:攻擊者先在未通過身分驗證的情況下,利用能造成事件記錄中毒的遠端程式碼執行漏洞(CVE-2026-88771)預先注入惡意指令,接著刻意觸發另一個可讓 SAML 服務當機的漏洞(CVE-2026-88779),迫使設備反覆重新啟動,並趁著系統重開機後的錯誤處理程序執行惡意程式碼,最終取得設備最高管理權限(Root)。取得控制權後,駭客不僅在網頁資料夾植入多款客製化 PHP 網頁後門(WebShell),更竄改伺服器設定,將惡意程式偽裝成一般網頁用來調整版面的「CSS 樣式表」網址,甚至利用系統權限機制與排程設定建立長期存取管道,即使管理員重啟設備,後門依然能持續運作。

這起連環攻擊再次顯示,當邊界設備成為駭客的「內網跳板」,單靠傳統的定期修補與基礎監控,已難以察覺高度偽裝的深層潛伏威脅。
解析邊界設備遭深層潛伏的三大維運盲點

上述 Citrix 閘道器遭入侵的案例並非單一事件,而是許多企業在日常維運中普遍面臨的結構性難題,當資安團隊試圖防堵這類針對外聯設備的攻擊時,往往會遇到三個難以突破的盲點:

🧑‍🦯‍➡️只做弱點掃描與事後修補,無法確認「漏洞修補前是否已被植入後門」

許多企業在看到原廠釋出修補程式後,便以為完成版本更新就萬事大吉,然而,傳統弱點掃描好比「檢查門鎖有沒有壞」,只能判斷漏洞是否存在;一旦駭客在修補空窗期內就已經翻窗進入,並透過排程任務、開機指令碼甚至利用高可用性(HA)架構將後門同步至備援主機,即便事後補上漏洞,既有後門與竄改過的系統權限依然潛伏在設備之中,甚至會在管理員重啟設備時再次被喚醒。

⏱️惡意通訊偽裝成正常網頁資源,傳統防火牆難以辨識異常

為了避開資安設備的流量監控,現代攻擊者極度擅長「融入正常環境」,以本次事件為例,駭客不僅將指揮控制(C2)指令藏在看似正常的 HTTP 傳輸標頭中,更將後門路徑偽裝成普通的 CSS 網頁樣式檔,再搭配 HTTP 與 TCP 代理通道將外部流量轉發進內網。對於只看連線埠號或基礎特徵的傳統防禦機制而言,這些流量與一般員工的正常瀏覽行為幾乎沒有差別,讓駭客得以在企業邊界長期隱身。

👻邊界設備一旦失守,內網核心與高機敏憑證將面臨連鎖外洩風險

企業的 VPN 與閘道器如同連接內外網的咽喉,儲存著大量關鍵連線設定,在此次調查中,駭客拿下閘道器後便立刻部署 Go 語言偵察工具,針對內部的 DNS、Active Directory(AD)目錄服務與 VMware 虛擬化管理平台進行全面盤點,同時打包外傳設備組態與備份檔—裡頭極可能包含 LDAP 驗證資訊、SSL 私密金鑰與加密金鑰。這意味著一旦邊界設備淪陷卻未及時發現,駭客便能拿著竊取來的合法憑證,堂而皇之地向內網核心系統橫向擴散。

因此,企業在面對邊界設備防護時,除了加快漏洞修補速度,更需要一套能在修補空窗期與日常維運中,主動檢視外部曝露面並揪出「已遭入侵跡象」的機制。

test

透過 TeamT5 ThreatReveal 主動識別外聯風險與入侵跡象

針對企業在邊界設備與外聯資產上的防護痛點,台灣威脅情資領導品牌,同時也是橙鋐科技代理品牌* TeamT5 杜浦數位安全在近期推出了新產品線 ThreatReveal 外聯威脅與曝光風險識別解決方案。不同於僅列出已知漏洞清單的傳統掃描工具,ThreatReveal 結合 TeamT5 原廠威脅研究團隊長年追蹤 APT 駭客組織的實戰情資,從攻擊者視角出發,協助企業在三個關鍵環節建立主動識別防線:

🚩外部曝露設備風險識別,全面掌握邊界資產狀態

企業在跨據點營運與遠端辦公趨勢下,常有 VPN 閘道器、連網設備或物聯網(IoT)裝置直接曝露於網際網路卻缺乏集中盤點,ThreatReveal 能主動探測並清查企業所有對外連通的邊界資產,協助資安團隊在第一時間掌握哪些設備正曝露於高風險之中,避免因資產管理死角而成為駭客發動漏洞串連的突破口。

🚩精準「入侵跡象識別(Sign of Compromise)」,揪出潛伏 WebShell

針對企業最擔憂的修補空窗期與重開機持續潛伏問題,ThreatReveal 具備深度的入侵跡象識別技術,無論設備是否已完成最新韌體修補,系統都能針對邊界設備進行深度檢測,精準識別設備內部是否已遭植入如 PHP WebShell 等客製化惡意後門程式,讓偽裝在網頁目錄中的潛伏威脅無所遁形。

🚩後門通訊與異常跡象識別,阻斷隱蔽 C2 連線與內網擴散

面對駭客將 C2 通訊偽裝於正常 HTTP 標頭或偽裝成一般網頁資源、並建立代理通道滲透內網的手法,ThreatReveal 結合原廠持續更新的威脅情資庫,能有效辨識後門通訊特徵與異常連線跡象,在駭客進一步偵察內部 AD 服務、竊取 SSL 私鑰與系統組態之前,協助資安團隊及早察覺異常並啟動應變處置。

透過「事前盤點曝露風險」搭配「事中檢測入侵跡象」,ThreatReveal 讓企業不再受限於漏洞修補的時間壓力,建立起更主動且具韌性的邊界防禦機制。

為企業打造主動式威脅防禦網

面對手法不斷翻新的網路攻擊,企業唯有將防線從「被動修補」推進至「主動識別入侵跡象」,才能有效降低核心系統遭滲透的營運風險。

身為台灣專業資安解決方案代理商,橙鋐科技致力于協助企業引進符合實務防禦需求的頂尖資安技術,針對 TeamT5 ThreatReveal,橙鋐科技不僅提供完整的產品導入規劃與原廠技術支援,亦可協助企業與經銷夥伴評估邊界資產曝露風險,規劃專屬的 30 天 PoC 測試與健檢評估,協助團隊快速掌握外聯設備的真實安全狀態。

 若您希望進一步了解 TeamT5 ThreatReveal 如何協助貴公司強化邊界設備防禦,或需安排產品技術交流與展示,歡迎隨時與橙鋐科技聯繫,由我們的專業顧問團隊為您提供專屬建議。

*註:橙鋐科技為 TeamT5 金融通路夥伴,銷售範圍依原廠授權規範辦理:苗栗竹南以北限金融產業,苗栗竹南以南全產業適用。