2026.11.17
SANS 2026 工控資安報告揭露:7 成攻擊導致產線停擺,為何僅有 1成多企業能靠人工撐過 48 小時?
test

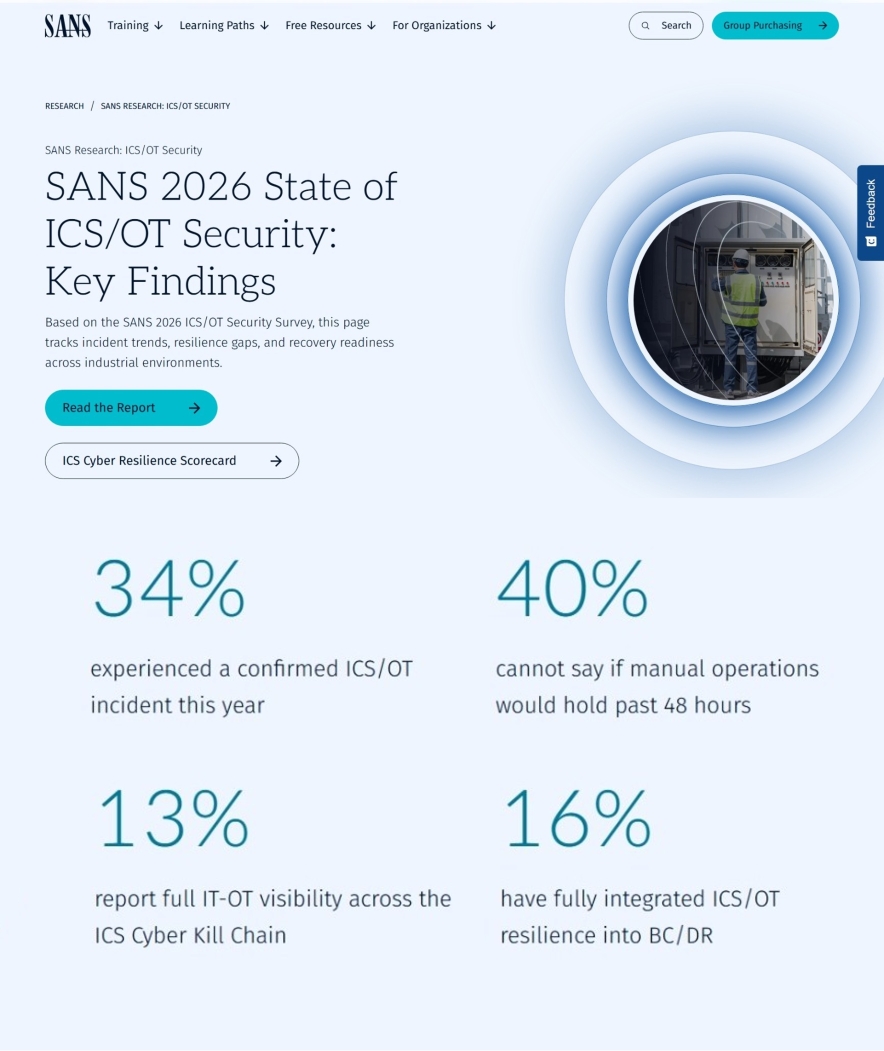
根據全球權威資安研究機構 SANS Institute 於 2026 年 11 月發布的《2026 ICS/OT 資安現況調查報告》(SANS 2026 State of ICS/OT Security Survey,由國際資安大廠 OPSWAT 贊助調查),過去一年內高達 34% 的受訪企業曾遭遇針對工業控制系統(ICS/OT)的資安事件,單年增幅達 2025 年的 1.7 倍,創下該調查歷年最大單年跳升紀錄。

這份匯集近 700 位全球關鍵基礎設施與製造業資安專家的報告顯示,攻擊者對工控環境的破壞力正持續加劇,在所有通報的工控資安事故中,72% 導致廠區或系統實質停機(Downtime),智慧財產權遭竊的比例較去年增加逾五倍,對現場工安與人員安全的實質影響也翻倍成長(從 7% 升至 13%)。

當網路攻擊直接波及實體產線運作與設備安全時,企業必須重新檢視現有的工控防護架構。
從 SANS 2026 報告拆解工控防護的實務缺口

過去資安界常以「預防為上、偵測為要」作為指導原則,但 SANS 2026 報告指出,今年工控事故的平均偵測時間出現歷年首度退步,僅有 41% 的事件能在 24 小時內被發現(低於過去兩年逾五成的水準)。一旦防線遭突破,企業在遏止威脅與維持營運(BC/DR)的過程中,暴露出以下幾個具體的實務缺口:

👉IT 與 OT 跨網邊界失守,憑證外洩成主要破口: 報告統計,「IT/OT 共用憑證或身分遭盜用」(31%)與「勒索軟體」(31%)並列工控事故兩大主因,其次則是「防火牆或邊緣網路設備漏洞遭利用」(24%)。這反映出攻擊者常先從防護相對開放的 IT 辦公網路取得存取權限,再順著跨網資料傳輸通道橫向滲透至產線控制設備。

👉供應鏈與外部維護設備缺乏入廠把關: 21% 的事故源自供應鏈滲透,包含第三方廠商遭駭或軟體更新檔遭竄改。由於工控設備經常需要原廠工程師攜帶筆電或隨身碟進場維護,若缺乏嚴格的入廠檢測機制,這些臨時接入的外部裝置便可能將惡意程式帶入封閉產線。

👉跨網可視性不足與人員警覺度落差: 僅有 13% 的企業具備完整的 IT/OT 跨網可視性,多數團隊在面對跨網異常流量時缺乏監控依據。值得注意的是,今年有 38% 的事故是靠「專用工控偵測平台」發現,另有 20% 是由「現場操作員」察覺設備異常而通報,顯示技術監控與第一線人員的警覺缺一不可。

👉人工應變耐受力低,復原期長達數週: 當中央監控系統(SCADA/DCS)因攻擊被迫離線時,僅 15% 的企業確認能靠純人工操作維持關鍵製程超過 48 小時,高達 40% 的受訪者甚至不確定自家產線能否撐過這段時間。若遭遇勒索軟體攻擊,更有 31% 的受災企業需要耗費 8 至 30 天才能恢復正常運作。

上述數據顯示,單靠事後偵測已難以避免產線中斷;企業必須在跨網資料傳輸、外部維護設備連入及工控網路監控等環節建立事前過濾與隔離機制,才能從源頭降低停機風險。

test

OPSWAT MetaDefender 落實工控事前過濾與跨網防線

針對上述 IT/OT 跨網滲透、維護設備入廠風險以及工控網路可視性不足等問題,全球關鍵基礎設施防護(CIP)領導品牌 OPSWAT 依據「不信任任何檔案、不信任任何裝置(Trust no file, Trust no device)」的零信任原則,透過旗下 MetaDefender 平台為企業建立多層次的工控防護機制:

🔍控管跨網資料交換與實體隔離(MetaDefender Managed File Transfer & Unidirectional Security Gateway):
針對 IT 與 OT 之間日常的生產報表傳輸或軟體更新需求,MetaDefender Managed File Transfer(MFT)能建立受政策嚴格控管的跨網檔案交換通道,確保所有進出產線的檔案皆經過安全檢查;針對高機敏的核心控制網路,則可部署 MetaDefender Unidirectional Security Gateway(單向安全閘道器),透過硬體層級的單向傳輸設計,讓產線數據能安全傳送至 IT 端進行分析,同時在實體架構上阻斷任何來自外部網路的反向連線與入侵路徑。

🔍深度檢測與清洗潛藏威脅(Multiscanning 多重掃描引擎 & Deep CDR 檔案清洗技術):
面對偽裝在正常文件或韌體更新檔中的未知惡意程式,OPSWAT 結合超過 30 組防毒引擎的 Multiscanning 技術,透過多引擎交叉比對縮短新型威脅的偵測時間窗;並搭配 Deep CDR(深度內容解除與重組)技術——如同在海關將包裹拆解、剔除夾帶的危險物品後,再重新組裝成乾淨安全的檔案——在保留文件完整功能與格式的前提下,移除隱藏的惡意巨集或腳本,阻斷檔案型攻擊。

🔍把關儲存空間與外包維護裝置(MetaDefender Storage Security & MetaDefender Drive):
為避免惡意檔案潛伏於內部儲存設備,MetaDefender Storage Security 可持續掃描各類儲存空間的靜態檔案;針對最難控管的外包廠商筆電或臨時維護裝置,MetaDefender Drive 則提供免安裝軟體的隨身碟式開機前檢測方案,工程師只需插入裝置即可在連入產線網路前完成全機惡意程式與漏洞掃描,防堵外部維護帶來的感染風險。

🔍強化工控網路異常可視性(MetaDefender NDR):
呼應 SANS 報告中「專用工控偵測平台已成為發現事故首要管道」的趨勢,MetaDefender NDR(網路偵測與回應)能深入解析工業通訊協定與加密流量,協助資安與廠務團隊即時掌握網路異常行為,縮短從入侵到遏止的應變時間。

透過上述涵蓋檔案傳輸、儲存空間、維護設備與網路監控的防護組合,企業能有效阻斷跨網滲透並提升工控環境的可視性。然而,每座工廠的產線架構、老舊設備相容性與維運流程皆不相同,要讓這些資安機制順利落地且不干擾日常生產,仍需仰賴熟悉工控現場的專業團隊進行評估與規劃。

規劃穩健的 OT 防護藍圖

面對持續升溫的工控資安威脅與供應鏈合規要求,企業在導入防護工具時,更需要兼顧產線穩定度與維運實務。橙鋐科技身為 OPSWAT 在台灣的專業代理商,長期服務製造業、能源與關鍵基礎設施客戶,能協助企業依據現有產線架構,規劃從 IT/OT 邊界隔離、跨網檔案清洗到維護設備稽核的導入方案,在不影響產線日常運作的前提下,穩步強化營運韌性。


若您希望進一步了解 SANS 2026 工控資安報告重點,或評估適合貴公司廠區的 OPSWAT 解決方案,歡迎隨時與橙鋐科技團隊聯繫,讓我們協助您為關鍵營運資產建立更完善的防護機制。