
走進許多現代企業的辦公室、會議室或是門禁出入口,天花板角落總少不了幾台小巧的連網監視器,以市面上能見度極高的 TP-Link Tapo C200 為例,這款主打高 CP 值、手機 App 一鍵觀看、還能遠端旋轉鏡頭的智慧攝影機,不僅是家庭安防的熱門選擇,也廣泛進駐了許多企業據點與新創辦公室,這類裝置在單一緊湊的微型嵌入式系統內,整合了視訊串流傳輸、遠端雲端管理以及本機 Web 服務,為管理者帶來高度的操作彈性。
但你有沒有想過,當這顆原本用來「守護安全」的電子眼,本身的安全機制出現瑕疵時,會發生什麼事?
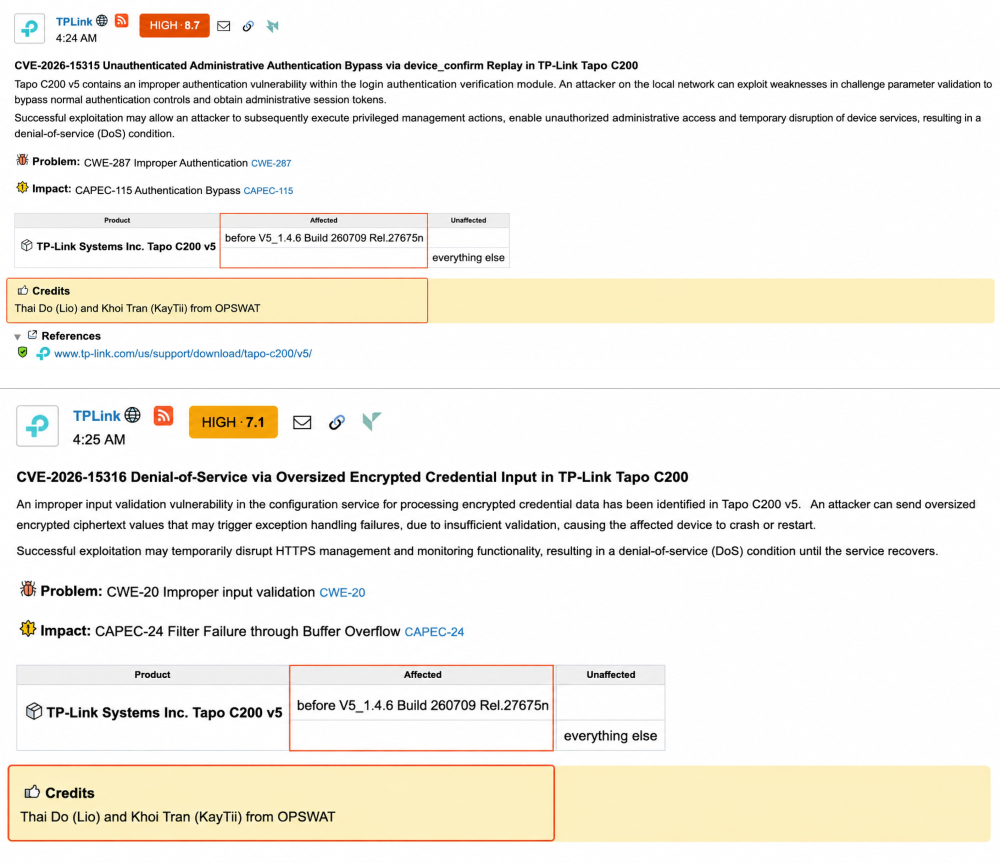
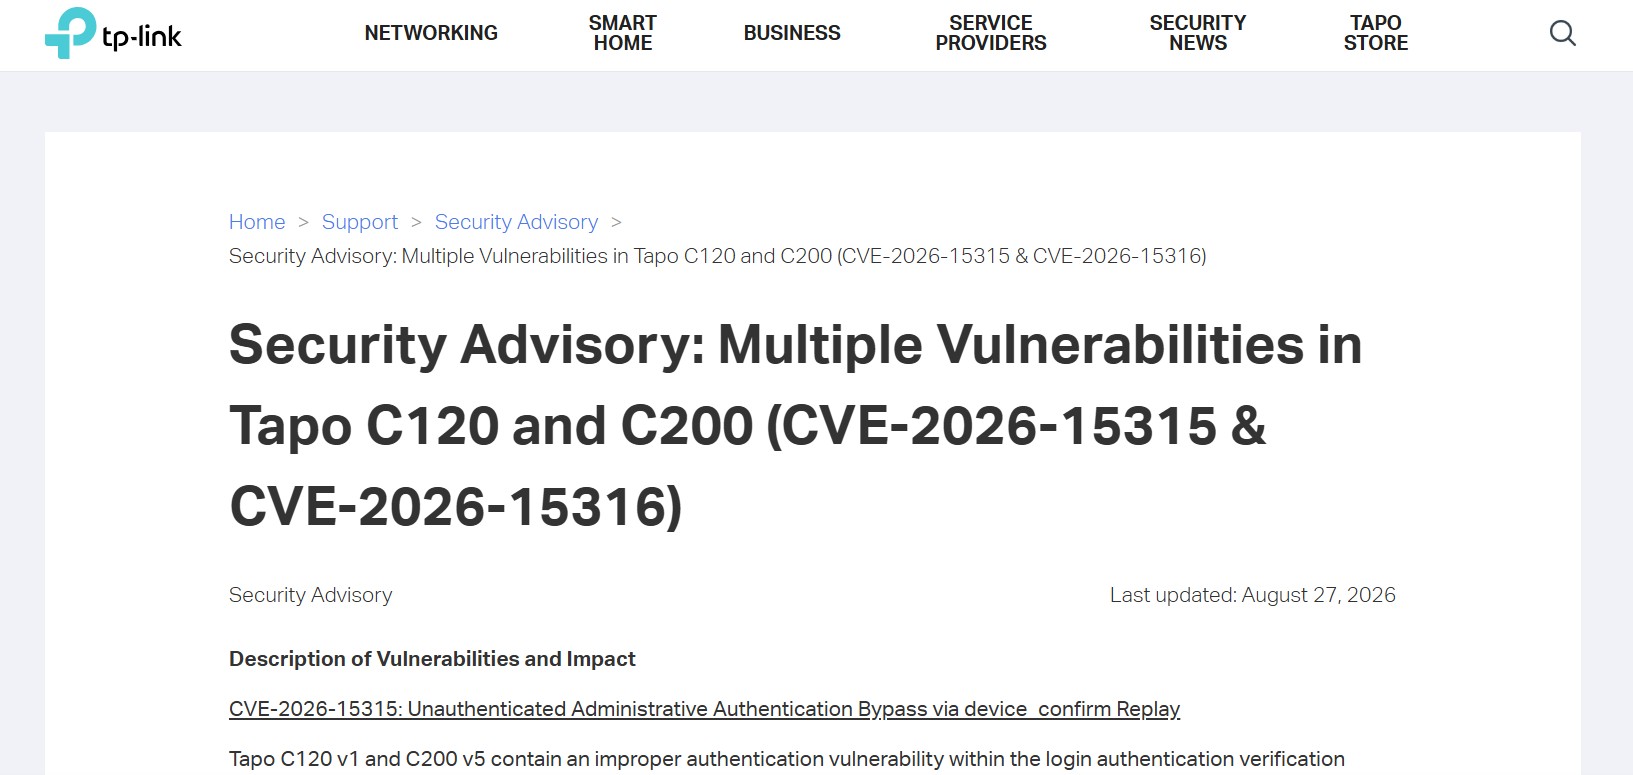
許多企業在架構防護時,習慣將重心置於端點電腦與核心伺服器,卻忽略了連入內網的監控攝影機大多缺乏傳統端點安全軟體(Agent)的保護,甚至長期處於預設設定或延遲修補狀態。近期,全球關鍵基礎設施防護領導品牌 OPSWAT 旗下的威脅研究團隊 Unit 515,在深入檢視這款熱門攝影機的底層韌體時,抓出了兩個極具威脅的全新安全漏洞,這項發現向企業敲響了警鐘:當這些具備網路存取能力的小型設備存在漏洞時,攻擊者便能長驅直入,將其轉化為潛伏於企業內網的立足點,進而向核心資產發動橫向移動。