
來源:LinkedIn
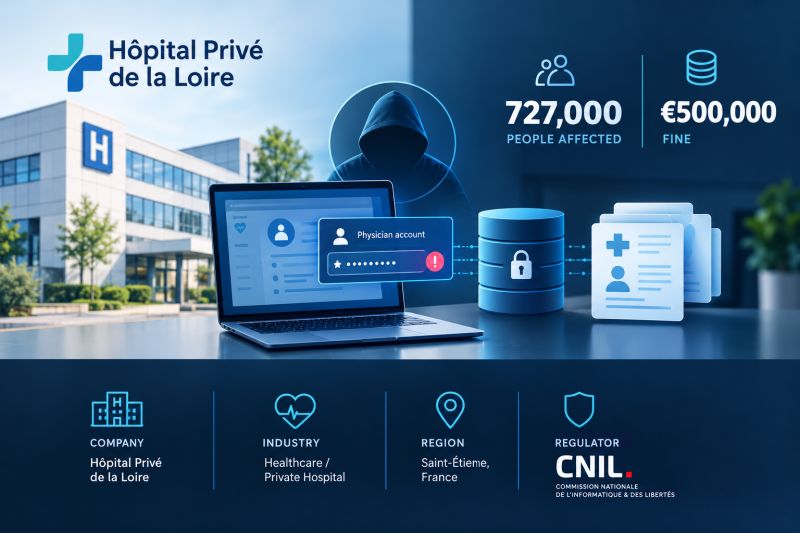
許多組織自認已部署完善的資安機制,卻常在監管審計的嚴格檢驗下,暴露出意想不到的管理斷層。2026 年 9 月初,歐洲資料保護權威機構—法國國家資訊與自由委員會(CNIL)正式公布了一項受國際高度矚目的裁決(案號 SAN-2026-009):盧瓦爾河谷私立醫院(Hôpital privé de la Loire)因 2025 年夏季發生的一起大規模資安外洩事故,遭處以 50 萬歐元(約合新台幣 1,800 萬元)的重罰。該起事件中,外部攻擊者成功滲透內部環境,不僅搜刮了高達 524,867 名患者的臨床與個人記錄,更一併竊取了多達 202,246 名由病患指定的「受信任第三方」資料。
值得所有資訊長與合規主管警惕的是,這筆罰鍰的裁罰重點,並非單純聚焦於「系統遭到入侵」,而是直指更嚴重的治理缺陷—醫院違反了《歐盟一般資料保護規範》(GDPR)第 34 條的「個資外洩即時通報義務」,事件爆發後,院方雖啟動了應變通報機制,卻僅針對系統中明確登記在案的 50 多萬名就診患者發出示警,徹底遺漏了同在系統內的 20 萬名第三方聯絡人。
這項裁決向全球各行各業傳遞出明確訊號:在資料保護監管的嚴格標準下,「我不知道這份資料的存在」無法作為免責抗辯,當日常營運的系統環境中潛藏著我們「看不到、理不清」的隱形資料死角,即使耗費鉅資建立了應變SOP,在合規與稽核的高壓審查下,仍可能因一處盲點而招致全面失守。