2026.10.08
千萬罰款的醫療個資外洩事件!別讓遺留的影子資料,成為合規審計的致命盲區
test

來源:LinkedIn

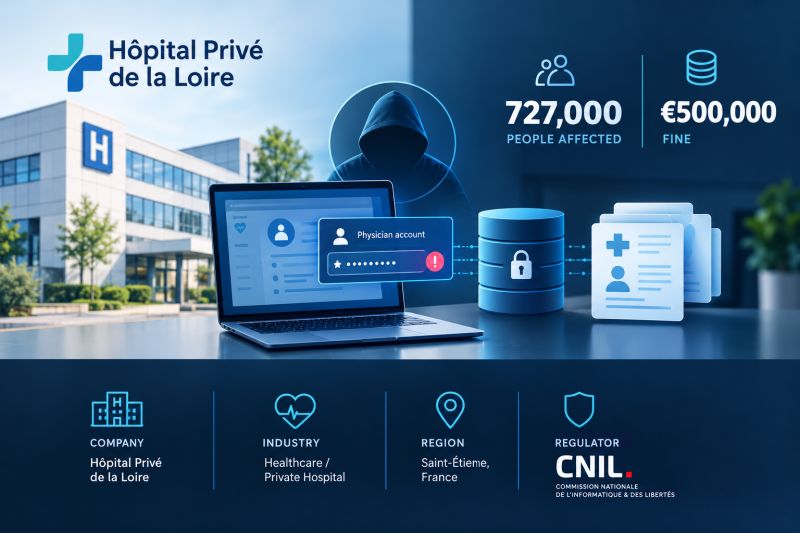
許多組織自認已部署完善的資安機制,卻常在監管審計的嚴格檢驗下,暴露出意想不到的管理斷層。2026 年 9 月初,歐洲資料保護權威機構—法國國家資訊與自由委員會(CNIL)正式公布了一項受國際高度矚目的裁決(案號 SAN-2026-009):盧瓦爾河谷私立醫院(Hôpital privé de la Loire)因 2025 年夏季發生的一起大規模資安外洩事故,遭處以 50 萬歐元(約合新台幣 1,800 萬元)的重罰。該起事件中,外部攻擊者成功滲透內部環境,不僅搜刮了高達 524,867 名患者的臨床與個人記錄,更一併竊取了多達 202,246 名由病患指定的「受信任第三方」資料。

值得所有資訊長與合規主管警惕的是,這筆罰鍰的裁罰重點,並非單純聚焦於「系統遭到入侵」,而是直指更嚴重的治理缺陷—醫院違反了《歐盟一般資料保護規範》(GDPR)第 34 條的「個資外洩即時通報義務」,事件爆發後,院方雖啟動了應變通報機制,卻僅針對系統中明確登記在案的 50 多萬名就診患者發出示警,徹底遺漏了同在系統內的 20 萬名第三方聯絡人。


這項裁決向全球各行各業傳遞出明確訊號:在資料保護監管的嚴格標準下,「我不知道這份資料的存在」無法作為免責抗辯,當日常營運的系統環境中潛藏著我們「看不到、理不清」的隱形資料死角,即使耗費鉅資建立了應變SOP,在合規與稽核的高壓審查下,仍可能因一處盲點而招致全面失守。
藏在非結構化文件中的「隱形個資」

為什麼一個運作嚴謹的組織,會在事件發生時漏掉多達 20 萬人的資料?關鍵在於這群人屬於「影子資料(Shadow Data)」,以醫療環境為例,多數非患者的資訊往往來自入院時簽署的紙本同意書、緊急聯絡表單、或是家屬委託書。依規定,病患可指定緊急情況下的法定受託人,但這些人從未接受診療,他們的姓名、電話與住址,並不會像病歷號、ICD 診斷代碼或健保識別碼那樣,規矩地存放在易於盤點的關聯式資料庫中;相反地,它們常散落在行政人員的共用資料夾、傳真掃描檔或圖檔(如不可搜尋的 PDF 或醫療 DICOM 影像)裡。

這衍生出傳統資料外洩防護(DLP, Data Loss Prevention)的兩大防禦盲點:

🕳️規則設定的「隧道視野」:傳統資安規則往往偏重臨床與病歷欄位,當一份文件只包含姓名與電話,卻缺乏診斷代碼時,傳統過濾機制便會判定其為「非敏感資料」而輕易放行。

🧑‍🦯非結構化與影像檔案的「判讀盲區」:掃描檔、PDF 與壓縮包就像未拆封的包裹,若安全防護機制只單憑副檔名或外層標籤來辨識,就無法洞悉內部是否夾帶真實的個資。


根據 IBM 發布的《2026年資料外洩成本報告》,醫療產業的平均資料外洩成本長年高居各產業之冠,而平均識別與控制外洩事件往往耗費數百天;若牽涉到抽取式隨身碟或供應鏈交換,防堵時間更是拉長。若非得等到資安事件爆發,才在時間高壓下以人工手忙腳亂地梳理清冊,這類未結構化的個人資料勢必會遭到忽略,最終迎來法規監管的沉重打擊。因此,資安防禦思維必須徹底轉變:防護重點不能只看檔案「表面標籤」,而必須具備深入檢視檔案「內部本質」的即時透視能力。

test

OPSWAT Proactive DLP:深層內容檢視,讓未列冊的敏感資料無所遁形

回頭檢視盧瓦爾河谷醫院的痛點:如果早在日常營運中就能掌握那 20 萬名受託人的存在,院方又怎會在事發通報時陷入百密一疏的窘境?針對上述資料流動與格式結構的盲點,全球關鍵基礎設施防護領導品牌 OPSWAT 提出了從根源解決的應對方案—主動式資料防洩漏技術 Proactive DLP™,與傳統只依賴關鍵字或外層檔名判斷的方式不同,OPSWAT 的核心邏輯是「閱讀內容,而非輕信標籤」:

🎯多層遞歸分析與影像 OCR 辨識:在盧瓦爾河谷事件中,許多非患者資料僅以紙本掃描件、傳真圖檔或不可搜尋的 PDF 形式流動於共用資料夾中,Proactive DLP™ 支援超過 125 種文件格式,其內建的光學字元辨識(OCR)技術能將各類掃描表單與醫療 DICOM 影像直接轉化為可分析文本,並逐層拆解深層嵌套的壓縮封存檔,讓原本隱蔽在圖檔中的受託人姓名與聯絡資訊立刻現形。


🎯AI 驅動的個資與臨床內容精準辨別:法國監管機構特別指出,那 20 萬名第三方並未留有病歷代碼,導致傳統過濾規則直接略過,OPSWAT 透過 AI 驅動的檢測引擎,跳脫單純搜尋臨床專用代碼的限制,能敏銳辨識身分證號、護照號碼、住址、電話與人名等通用個資(PII),更原生支援法語、英語、德語等多國語言偵測,徹底防堵跨語系或非醫療欄位的識別死角。


🎯動態傳輸檢查與自動標籤化:面對法規要求的通報時限,若等到事發才由人工重新梳理數十萬份文件,往往為時已晚,OPSWAT 主動在資料進出與流轉的「必經咽喉點」(如郵件附件、檔案上傳下載、隨身碟移動)即時剖析內容,一旦發現敏感資料,立即在檔案內嵌入分類標籤,並將情資回傳至企業內部的 SIEM 安全資訊與事件管理平台,日常的檔案流動自動匯聚成動態的個資清冊地圖,讓組織在面對任何稽核或事故時,都能在第一時間清晰掌握受影響人員名單。


目前這項 Proactive DLP™ 技術已原生整合於 OPSWAT MetaDefender 家族—涵蓋閘道端的 MetaDefender Core、ICAP Server、Email Security等,以及企業檔案傳輸樞紐 Managed File Transfer (MFT) 中,協助醫療機構與高規格企業在兼顧業務效率的前提下,建立穩固且符合國際稽核標準的深層防護網。

在稽核與事件來臨前掌握完整清冊

面對日趨嚴格的資料保護法規與高度複雜的威脅情境,單靠零散的資安工具已難以應付合規審查的嚴峻挑戰,橙鋐科技深耕台灣資安市場多年,身為 OPSWAT 專業代理商,我們擁有原廠技術認證團隊與豐富的企業防護落地經驗。無論您的組織是需要釐清內部非結構化資料的盲點、提升周邊傳輸與郵件安全,橙鋐科技皆能為您提供客製化的架構諮詢、POC 與技術導入支援,若您希望進一步評估現有環境中的資料外洩防護體質,歡迎隨時與橙鋐科技專業技術團隊聯繫,共同打造兼顧業務彈性與國際合規的資安防線。