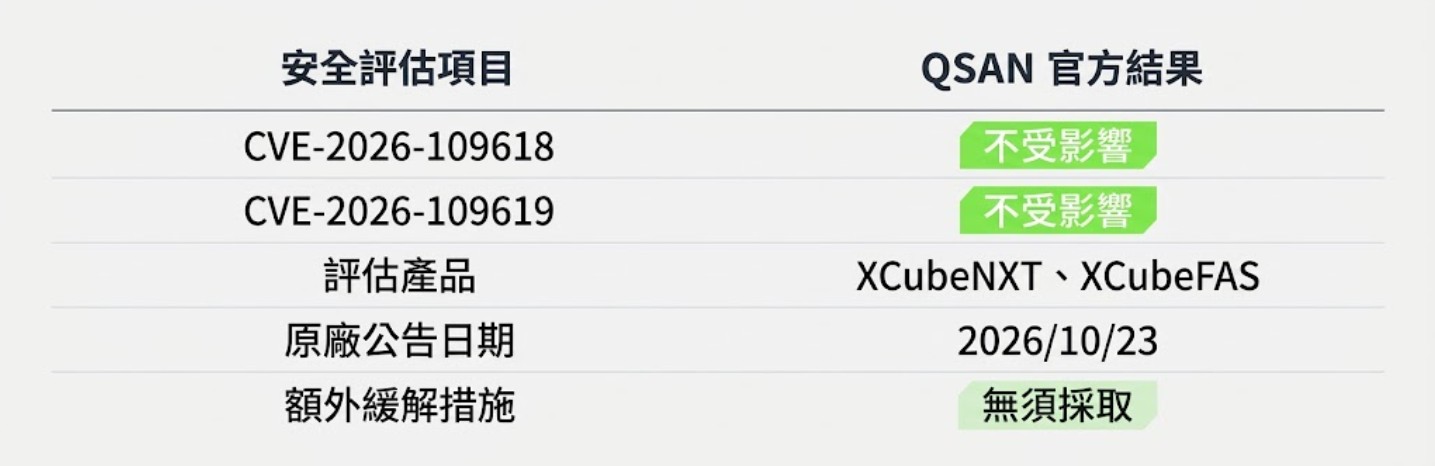

2026 年 10 月 21 日,PHP 核心執行環境揭露兩項重大安全漏洞 CVE-2026-109618 與 CVE-2026-109619,統稱「PHP2Shell 漏洞」,兩項漏洞在 CVSS 通用漏洞評分系統 v4.0 評分均高達 9.2 分(Critical,嚴重等級),在特定受影響環境下,攻擊者可能無須取得帳號密碼,即可透過精心設計的網路請求觸發遠端程式碼執行(Remote Code Execution, RCE)。
- 延伸閱讀:PHP 是什麼?為何全球近八成網站使用的語言,成為企業縱深防禦的關鍵交鋒點
由於 PHP 被廣泛應用於網站後端、企業管理平台及網路設備套件,這次漏洞的影響不僅限於傳統 Web Server,更延伸至部分 NAS(Network Attached Storage)儲存系統,身為台灣專業資安代理商,橙鋐科技也在事件曝光後持續關注各大原廠消息與產業新聞,在今日,台灣已有知名 NAS 製造商發布安全公告,確認旗下部分郵件、行事曆、網站服務等 PHP 相依套件受到影響,並陸續提供修補更新。