2026.09.29
1 起案例、2 個備份環境都遭刪除?Gunra 勒索攻擊敲響企業復原警鐘
test

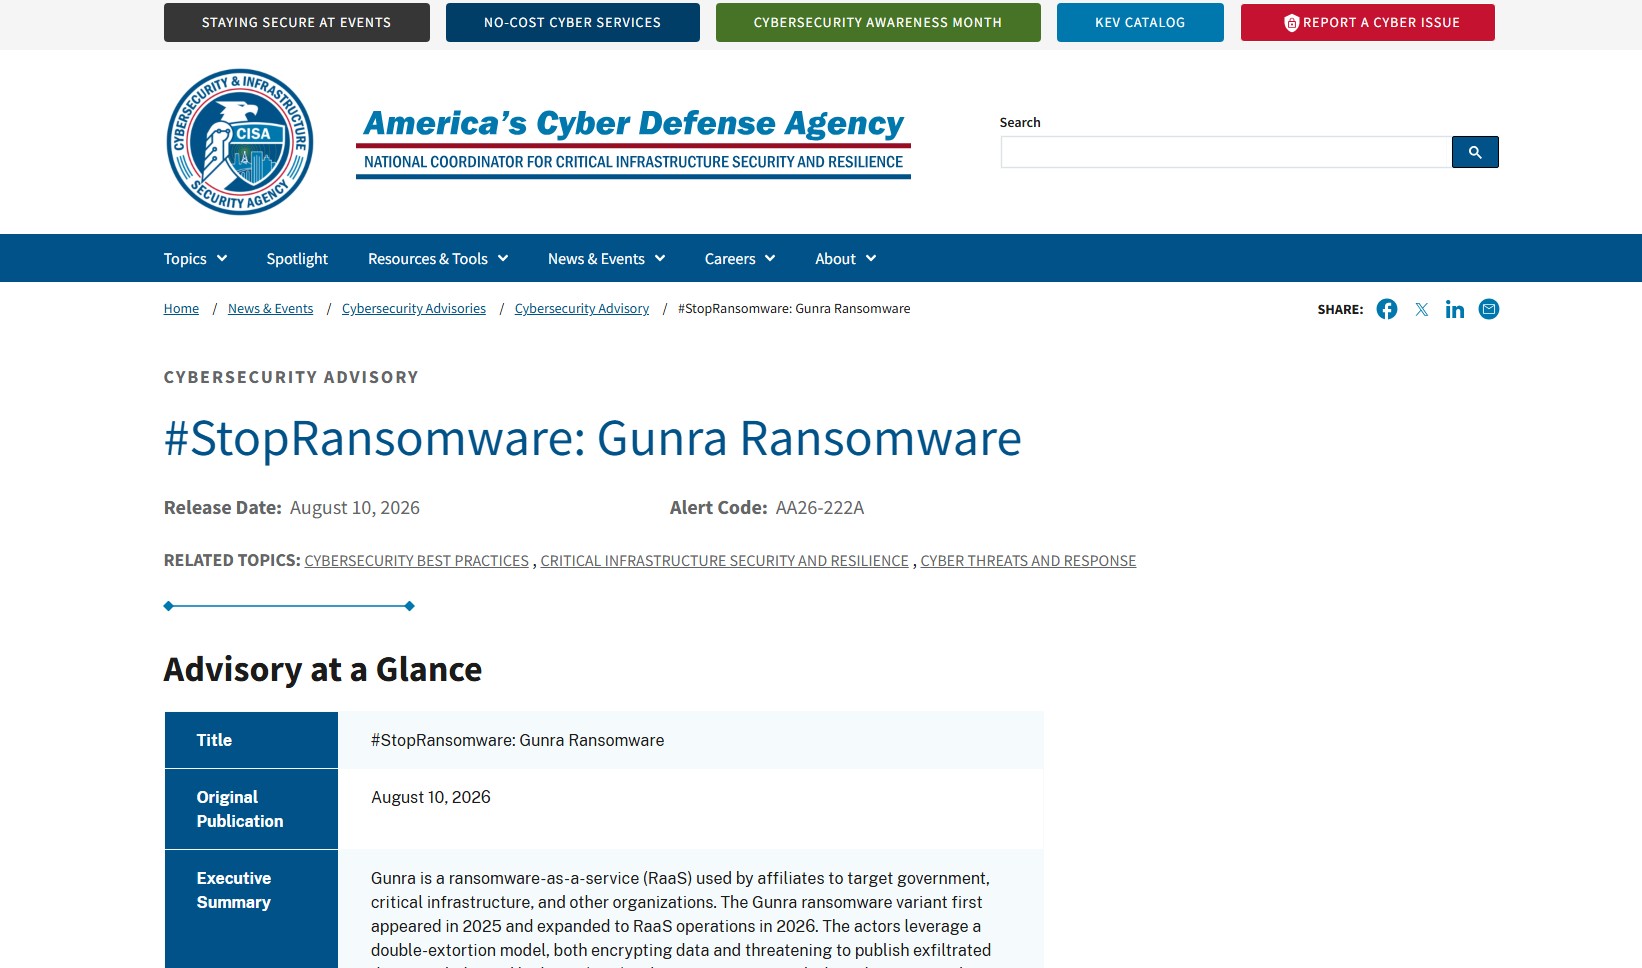
Gunra 聯合資安公告

勒索軟體的威脅,早已不只是「把檔案加密,要求企業付錢解鎖」這麼簡單,近年勒索攻擊逐漸朝向「雙重勒索」(Double Extortion)發展,除了加密資料,也會在攻擊過程中竊取敏感資訊,藉由公開資料的威脅增加企業支付贖金的壓力。


Gunra 正是近期值得關注的勒索軟體之一,該威脅組織於 2025 年 4 月開始出現,後續發展為勒索軟體即服務(Ransomware-as-a-Service, RaaS)模式,並透過資料外洩與加密雙重手段攻擊受害組織。2026 年 8 月,CISA、FBI、NSA、USSS 及韓國國家警察廳等單位發布 Gunra 聯合資安通報,指出 Gunra 已被用於攻擊全球多個產業,包括醫療、金融、政府及專業服務等領域。更值得注意的是,在至少一個已知受害案例中,攻擊者進一步刪除了位於主要資料中心與災難復原中心的備份及封存資料。


從攻擊流程來看,Gunra 並非單純進入系統後立即執行加密,聯合通報顯示,攻擊者會先利用遭入侵的網路設備取得初始存取權限,再進一步取得企業內部帳號與系統權限,探索 IT 人員使用的 VDI、伺服器及其他關鍵資產,在部分案例中,攻擊者甚至透過竊取的企業伺服器憑證進行橫向移動,最終將勒索軟體部署至資料庫伺服器與 NAS 等重要環境。取得足夠權限後,攻擊者並不急著加密資料,而是先進行資料蒐集與外洩,FBI 觀察到 Gunra 曾鎖定企業關鍵文件、資料庫、個人識別資訊(PII)及內部郵件,甚至透過惡意程式從 Microsoft OneDrive 與 SharePoint 取得資料;在至少一個已知受害案例中,遭外洩的資料量更達數十 TB,並被壓縮後傳送至外部檔案分享服務。


完成資料竊取後,Gunra 進一步將攻擊目標延伸至「復原能力」,除了透過 WMI 刪除 Windows Volume Shadow Copies,聯合通報也記錄到攻擊者曾在一個受害案例中,於勒索軟體部署前後刪除主要資料中心與災難復原中心的備份及封存資料,最後才進入資料加密階段,將可存取的企業資料加密並留下勒索訊息,這樣的攻擊鏈也揭示了一個容易被忽略的問題:企業即使準備了備份,如果備份本身仍位於攻擊者可以觸及的環境中,備份也可能成為攻擊的一部分。


當攻擊者不只鎖定正式環境中的資料,甚至進一步尋找並破壞企業用來復原系統的備份,問題也就從「如何避免資料被加密」延伸成另一個更關鍵的問題:當正式環境與災難復原環境同時受到影響,企業還能不能找到一份可信任的資料重新開始?這也讓備份本身的安全性,成為勒索軟體防護中不能忽略的一環。
有備份,不代表一定能復原:企業真正需要保護的是「復原路徑」

test

test

對企業而言,備份的價值並不只是多保存一份資料,而是在正式環境發生故障、遭受攻擊或資料損毀時,能夠提供一個可以重新建立營運的復原點;然而,如果備份系統長時間與企業網路保持連線,當攻擊者取得內部權限後,備份環境也可能被納入攻擊範圍,尤其勒索軟體常會嘗試取得更高權限、進行橫向移動,並尋找可以阻礙復原的系統與資料。


Gunra 的攻擊行為便呈現了這種風險。CISA 與 FBI 指出,Gunra 除了會透過 WMI 刪除 Volume Shadow Copies,也曾在一個受害案例中,於勒索軟體部署前後刪除主要資料中心及災難復原中心的備份與封存資料,以進一步阻礙系統復原。


因此,企業檢視備份架構時,可以進一步思考幾個問題:

  • 備份設備是否長時間存在於企業網路中?
  • 正式環境遭入侵後,攻擊者是否仍可能連線至備份環境?
  • 備份是否只有單一時間點,還是保留多個可復原版本?
  • 當主要環境受到勒索攻擊時,備份是否仍能維持可用?


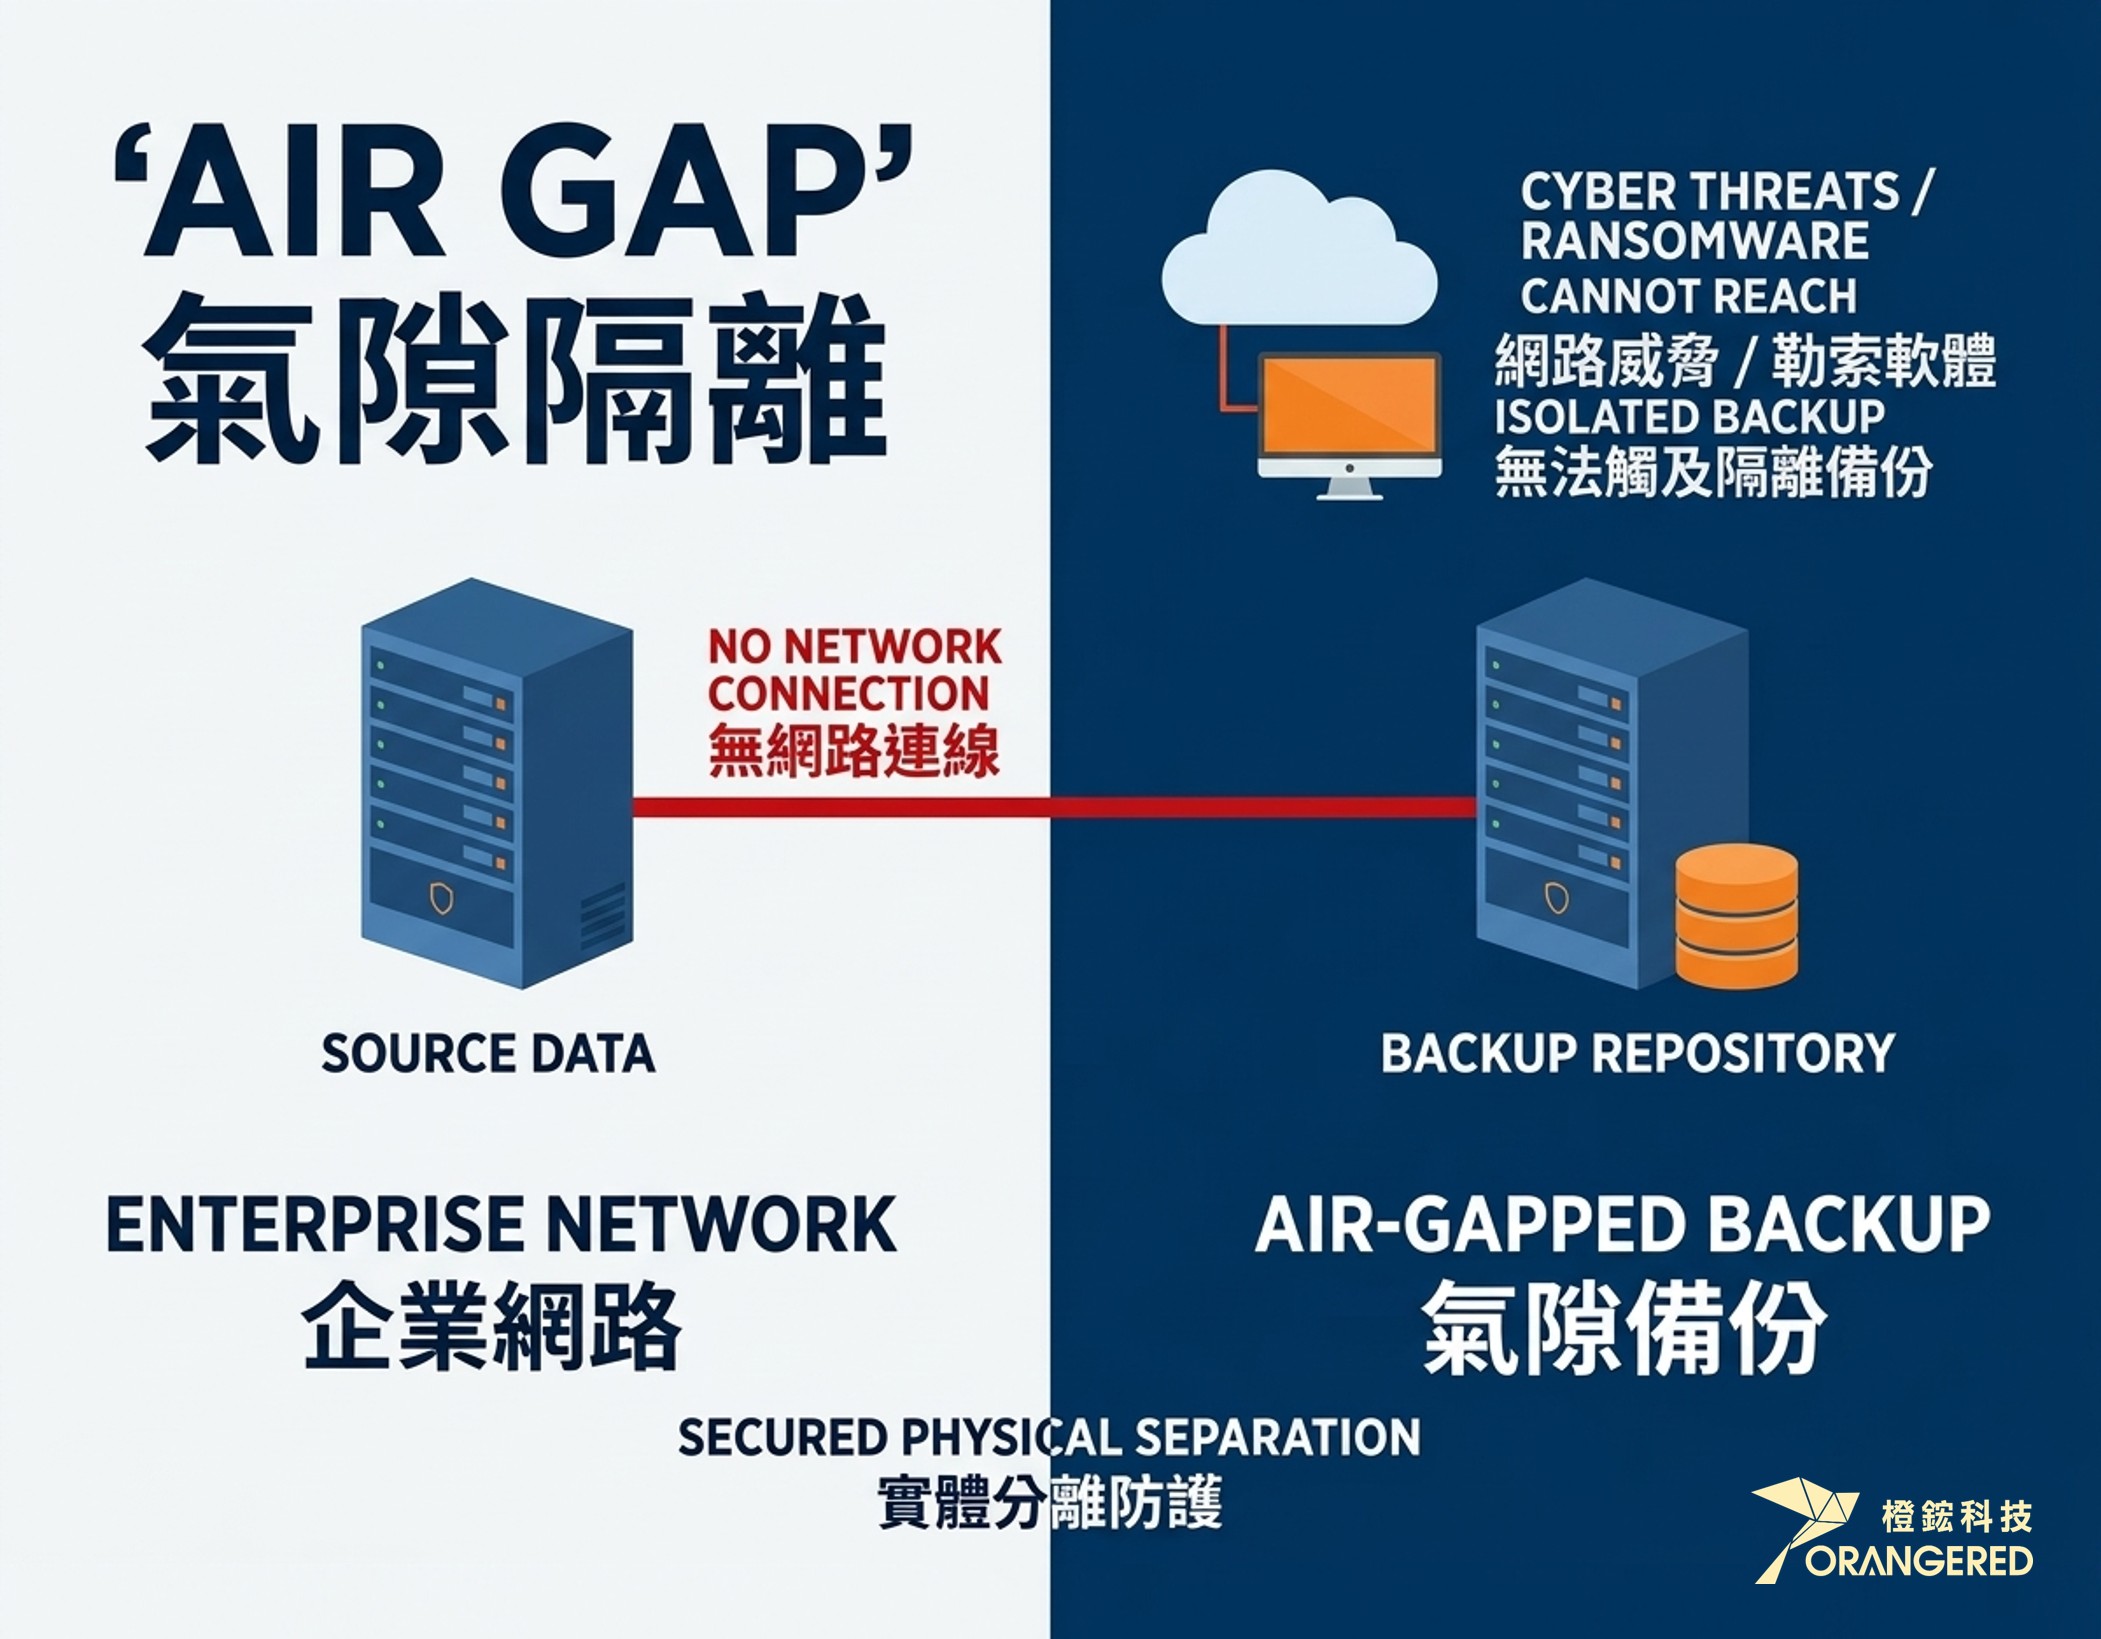
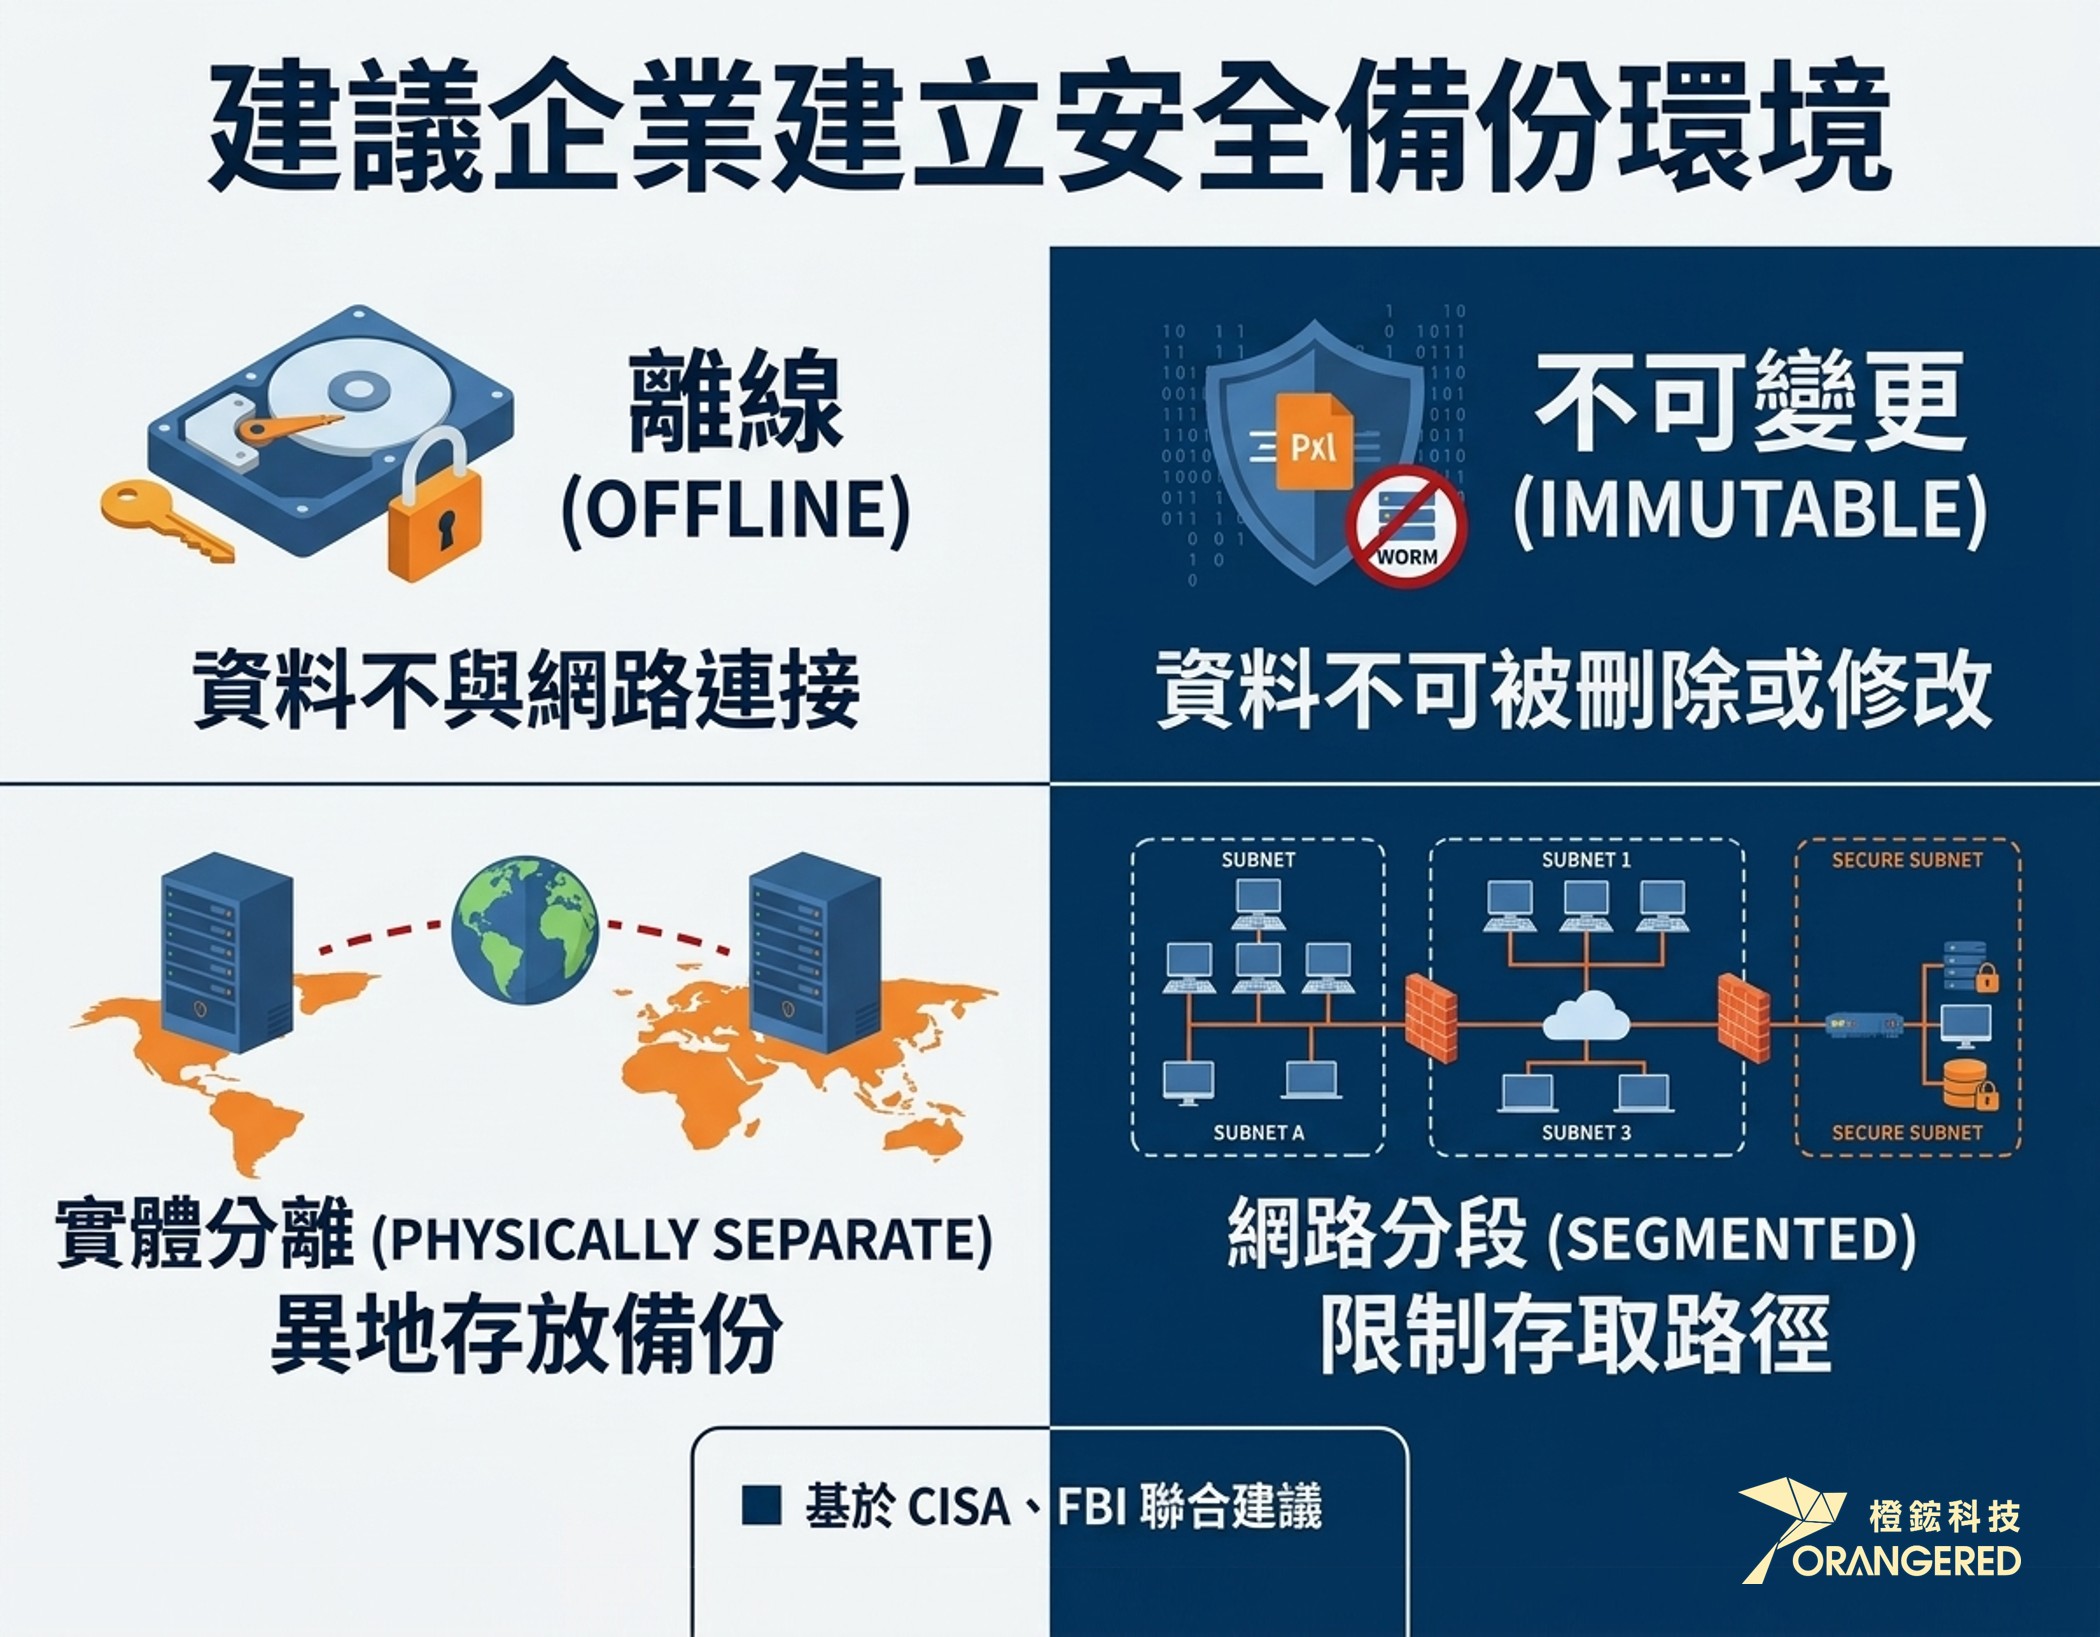
這也是為什麼「Air Gap」概念逐漸受到重視,簡單來說,Air Gap 的核心概念,就是讓重要資料與一般網路環境之間建立隔離,降低攻擊者透過既有網路路徑直接觸及備份資料的機會。而這樣的思維,並非只是理論上的安全設計,此次 Gunra 聯合通報中,CISA、FBI 等單位也建議企業建立並測試離線(offline)、不可變更(immutable)、實體分離(physically separate)及網路分段(segmented)的備份環境,以提高遭遇勒索軟體後的資料復原能力。換句話說,企業需要保護的不只是「備份資料」,更是從備份到正式營運之間的整條復原路徑。

test

QSAN QSeal:讓備份節點不必持續暴露於網路

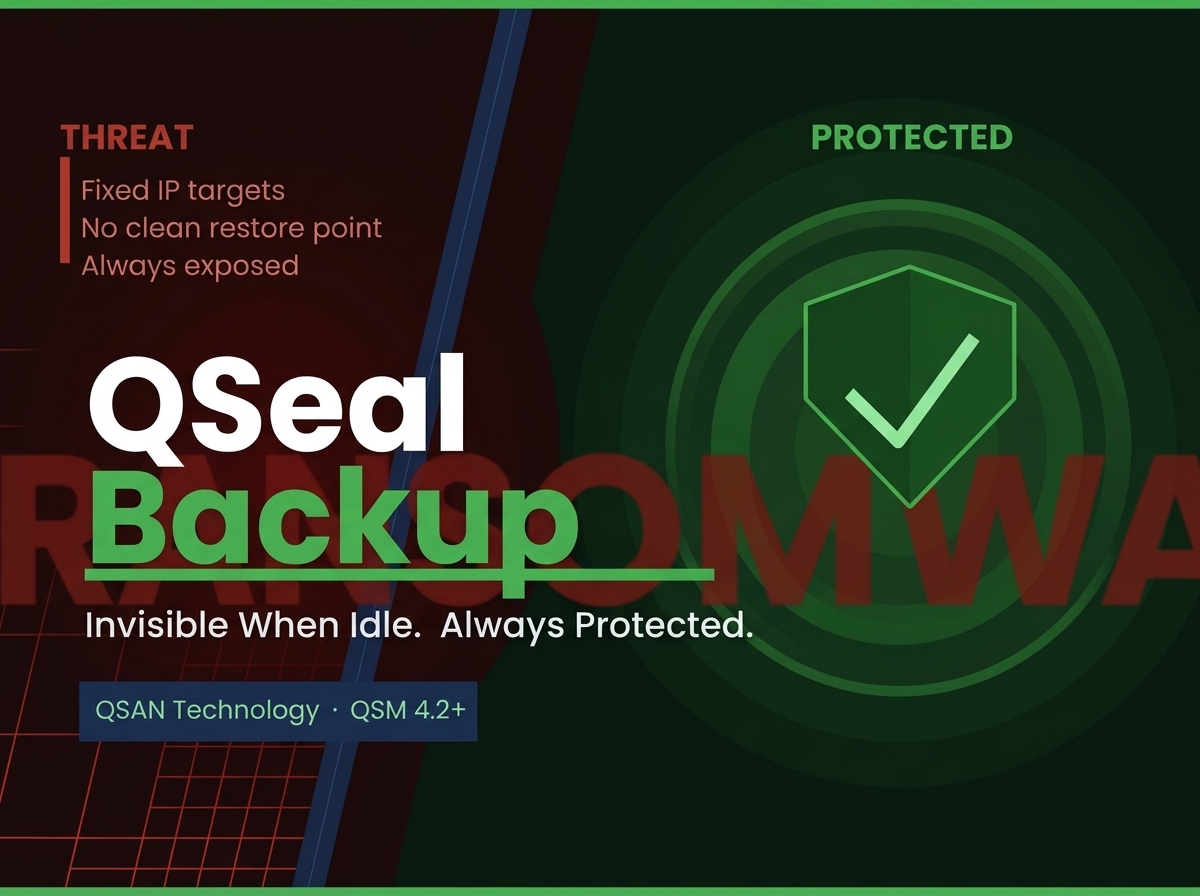
正是在這樣的資料保護需求下,儲存設備不再只是負責「把資料存起來」,而需要進一步思考資料備份時的網路曝險與復原安全性。QSAN 廣盛科技是專注於企業儲存與資料管理的廠商,旗下 QSM(QSAN Storage Manager)提供統合儲存、Snapshot、Replication 及備份等資料管理能力,並透過 QSeal 提供 Air Gap Backup 機制,從儲存端強化備份環境的網路層安全。QSAN QSM 4 提供 QSeal AirGap Backup 機制,從備份連線方式著手,透過 Network Stealth 與 Target-Initiated Synchronization,降低備份目標持續暴露於網路環境中的風險,核心設計可以簡單理解為:「備份需要執行時才建立連線,不需要備份時則讓備份節點保持隱身。」,其主要機制包括:


⭐Network Stealth|降低備份節點網路曝險

在非備份期間讓備份節點維持 Stealth Mode,降低備份設備長時間暴露於企業網路、成為攻擊者可探索目標的機會,當備份任務開始時,再依照設定建立必要的網路連線,完成後恢復至隱身狀態。

⭐Target-Initiated Synchronization|由備份端主動發起同步

備份端主動從來源端拉取資料,而非讓來源系統持續連線至備份目標,降低攻擊者從來源環境直接觸及備份設備的機會;搭配 Rsync 差異傳輸,初次完整備份後,後續主要同步發生變更的資料,以減少不必要的傳輸量。

⭐Snapshot 快照功能|保留多個時間點的復原版本

資料完成備份後,可搭配 Snapshot 保留不同時間點的資料版本,當企業遭遇勒索軟體、誤刪除、資料損毀或系統故障時,可依保留的復原點選擇適當版本進行資料復原,增加可用的復原選項。


整體而言,QSeal 的設計並非單純增加一份備份,而是從「備份目標是否需要持續存在於網路中」這個問題重新思考資料保護架構,透過網路隱身、備份端主動同步及 Snapshot 等機制,降低備份節點長時間處於可連線狀態的機會,讓備份環境在企業的整體復原策略中扮演更獨立的角色。

從「備份」走向「可復原」,重新檢視企業資料防護

Gunra 事件帶來的提醒,不只是勒索軟體可能加密企業資料,更在於攻擊者可能進一步尋找企業賴以復原的備份環境;因此,當企業重新檢視勒索軟體防護策略時,除了端點、網路與權限控管,也應將備份環境的網路曝險、隔離方式與資料版本管理納入整體考量。畢竟真正重要的,不只是「有沒有備份」,而是在主要環境遭受攻擊後,企業是否仍保有一條可靠的資料復原路徑。


作為 QSAN 代理商,橙鋐科技持續協助企業了解儲存、備份與資料防護相關解決方案,若您正在檢視現有備份架構,或希望進一步了解 QSAN QSeal AirGap Backup 的運作方式與適用情境,歡迎聯繫橙鋐科技,取得更多產品與技術資訊。